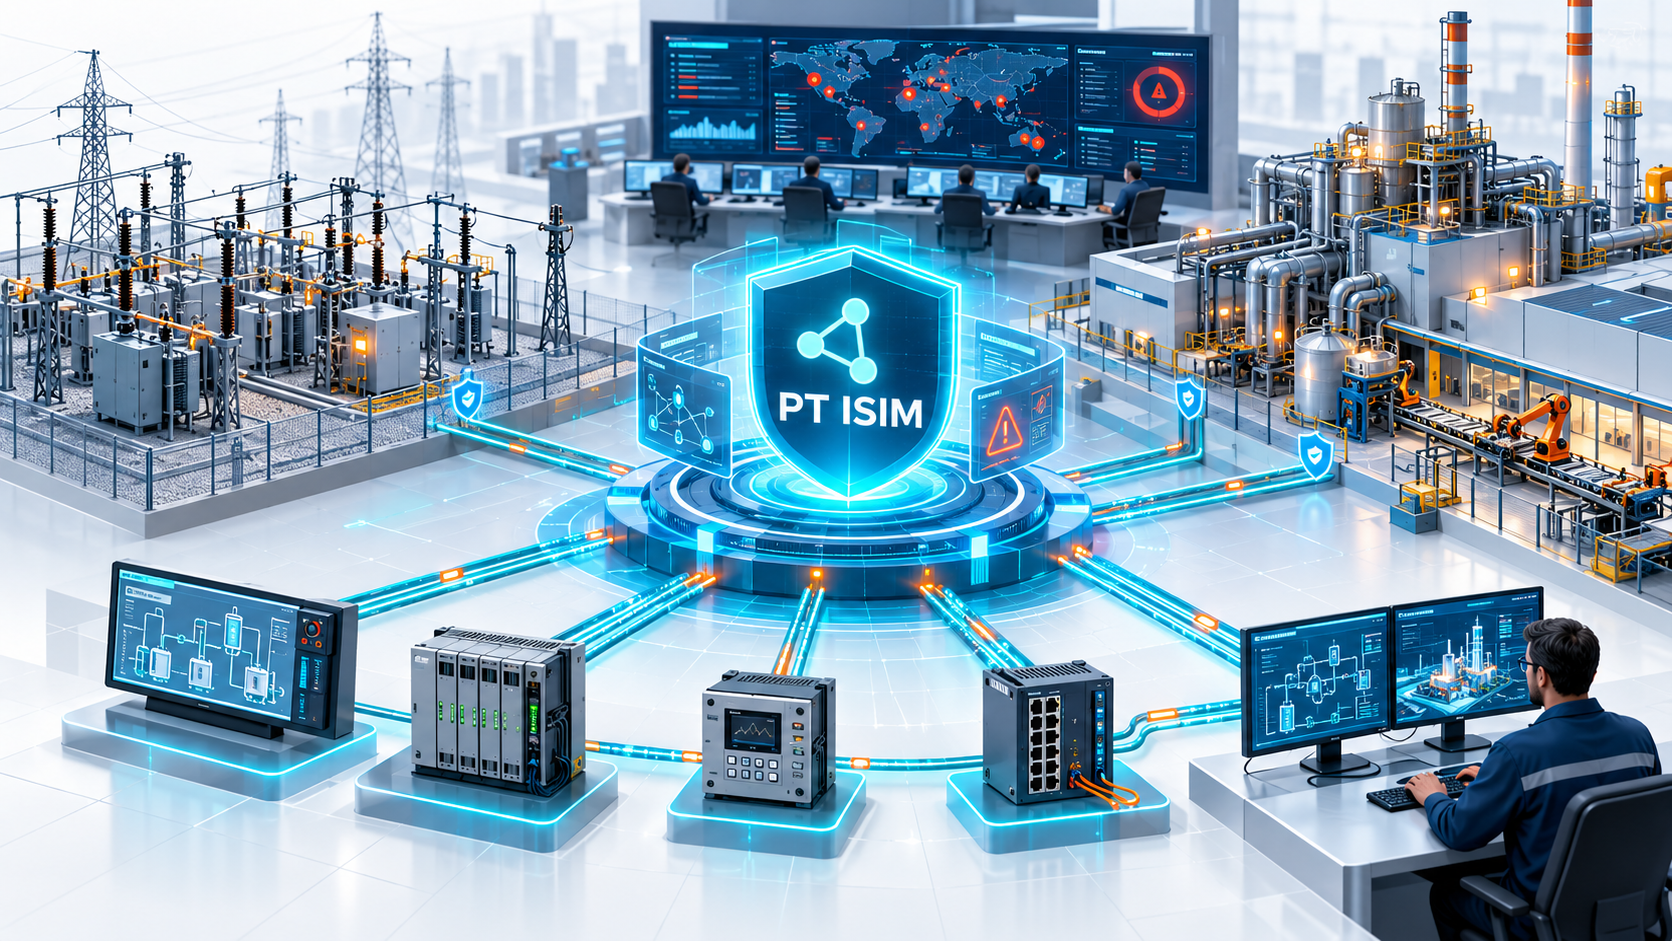
امنیت شبکههای صنعتی و زیرساختهای OT با امنیت شبکههای IT تفاوت بنیادی دارد. در محیطهای فناوری اطلاعات، تمرکز اصلی معمولاً روی محرمانگی، صحت و دسترسپذیری داده است؛ اما در محیطهای عملیاتی، علاوه بر این موارد، تداوم فرآیند، ایمنی تجهیزات، جلوگیری از توقف تولید، حفظ پایداری کنترل و جلوگیری از ارسال فرمانهای مخرب به تجهیزات فیزیکی نیز اهمیت حیاتی دارد. یک رخداد سایبری در شبکه اداری ممکن است به افشای اطلاعات منجر شود، اما همان رخداد در شبکه کنترل صنعتی میتواند روی یک PLC، سیستم ESD، IED یا SCADA اثر بگذارد و پیامد آن از اختلال تولید تا توقف سرویس یا آسیب به فرآیند صنعتی گسترش پیدا کند.
PT ISIM محصول Positive Technologies برای پایش و حفاظت از زیرساختهای OT و ICS طراحی شده است. این سامانه با ترکیب تحلیل ترافیک شبکه، جمعآوری رویداد از Endpointها، شناسایی داراییها، تحلیل پروتکلهای صنعتی، تشخیص رخدادهای امنیتی، پایش سیگنالهای فرآیندی و مدیریت متمرکز، تلاش میکند تصویری جامع از وضعیت امنیت سایبری در شبکه صنعتی ایجاد کند.
این مقاله بر اساس مستند معماری PT ISIM 5.12 تدوین شده است. هدف، ترجمه خطبهخط سند نیست؛ بلکه محتوای فنی آن با حفظ ساختار و اطلاعات اصلی، به شکل یک مقاله فارسی جامع برای کارشناسان امنیت، OT، شبکه، اتوماسیون صنعتی و مدیران SOC بازنویسی شده است.
PT ISIM چیست؟
PT ISIM یک سامانه جامع امنیت سایبری برای زیرساختهای Operational Technology یا OT است. در تعریف محصول، OT به مجموعه سختافزارها و نرمافزارهایی گفته میشود که برای نظارت و کنترل مستقیم فرآیندهای فیزیکی، تجهیزات، ماشینآلات و زیرساختهای مهندسی در محیطهای صنعتی استفاده میشوند. برخلاف IT که عمدتاً با پردازش داده و جریان اطلاعات سروکار دارد، OT مستقیماً به کنترل و اتوماسیون فرآیندهای تولیدی و صنعتی مرتبط است.
PT ISIM برای تحلیل Traffic، جمعآوری Event، شناسایی داراییها و حفاظت از شبکههای OT، تأسیسات صنعتی و زیرساختهای مهندسی طراحی شده است. در مستند محصول، این راهکار بهعنوان یک XDR یا Extended Detection and Response برای محیطهای OT معرفی شده و یکی از اجزای کلیدی SOCهایی محسوب میشود که مسئول تشخیص و پاسخ به رخدادهای امنیتی در شبکههای صنعتی هستند.
مفهوم XDR در این معماری به این معنی است که داده تنها از یک منبع دریافت نمیشود. PT ISIM میتواند هم ترافیک شبکه را مشاهده کند، هم دادههای Endpoint را دریافت کند، هم Assetها و Configurationها را بشناسد و هم رخدادها را در کنار یکدیگر تحلیل و Correlate کند. این ترکیب باعث میشود تحلیلگر بتواند یک Incident را از چند زاویه بررسی کند.
چرا شبکههای OT به راهکار امنیتی تخصصی نیاز دارند؟
زیرساختهای صنعتی برای سالها با اولویت Availability و پایداری عملیاتی طراحی شدهاند. در بسیاری از محیطها، بخشی از تجهیزات برای دورههای طولانی در سرویس باقی میمانند و امکان تغییر سریع سیستمعامل، Firmware یا Application وجود ندارد. در همین شرایط، تهدیدهای سایبری نیز پیچیدهتر شدهاند و حملات میتوانند از Workstation مهندسی، دسترسی Remote، حافظه USB یا مسیرهای ارتباطی دیگر وارد محیط عملیاتی شوند.
مستند PT ISIM چند ضعف رایج در زیرساختهای صنعتی را برجسته میکند: استفاده از Workstationهایی که الزامات پروژه را رعایت نمیکنند یا حتی به اینترنت دسترسی دارند، دسترسی کنترلنشده به شبکه OT از جمله ارتباطات Remote، استفاده از Passwordهای پیشفرض و Shared Account، نبود Segmentation مناسب، استفاده از USBهای آلوده یا غیرمجاز و بهروزرسانی نامنظم نرمافزارها و قواعد تشخیص تهدید.
چالش مهم این است که حملات پیچیده صنعتی را نمیتوان فقط با مشاهده یک Log یا یک Packet شناسایی کرد. برای تشخیص درست، لازم است رفتار شبکه، Eventهای سیستمعامل، فعالیت Applicationها، Commandهای صنعتی و وضعیت Process کنار یکدیگر قرار گیرند. PT ISIM با همین هدف طراحی شده است: ایجاد یک لایه Monitoring و Analysis که بتواند هم شبکه و هم Endpoint را در یک Context صنعتی بررسی کند.
کاربردهای اصلی PT ISIM
بر اساس مستند معماری، PT ISIM برای مجموعهای از سناریوهای امنیتی در OT طراحی شده است. مهمترین هدفها شامل Intrusion Detection، ارزیابی پیوسته امنیت سایبری شبکه OT، حفاظت Endpointها در برابر Cyberthreat، پایش فعالیت کارکنان و پیمانکاران و تشخیص Security Breach و حملات علیه ICS است.
این محصول صرفاً برای کارخانههای تولیدی محدود نشده است. حوزههای کاربردی ذکرشده در سند شامل سیستمهای کنترل صنعتی، سیستمهای کنترل زیرساختهای مهندسی Utilityها، کنترل ترافیک ریلی، سامانههای خودکار زیرساختهای حیاتی، سیستمهای کنترل مراکز داده، مراکز تجاری، مراکز Retail، زیرساختهای صنعتی توزیعشده و Industrial Internet of Things یا IIoT است.
چه دادههایی توسط PT ISIM جمعآوری میشود؟
معماری PT ISIM بر پایه جمعآوری چند نوع Data Source بنا شده است. نخستین منبع، Traffic Copy شبکه است که میتواند از طریق SPAN، RSPAN یا Network TAP دریافت شود. این ترافیک به Sensor داده میشود تا پروتکلها، Sessionها، ارتباطات، Commandها و رفتارهای غیرعادی تحلیل شوند.
منبع دوم Endpointها هستند؛ مانند Operator Workstation، Engineer Workstation و Serverهای Windows یا Linux. روی این سیستمها میتوان Endpoint Agent نصب کرد تا Eventهای سیستمعامل و Application، اطلاعات نرمافزارهای نصبشده، Versionها و Hardware جمعآوری شوند.
منبع سوم تجهیزات صنعتی تخصصی هستند؛ مانند PLCها، Remote I/O Moduleها و تجهیزات ارتباطی. اطلاعات مربوط به این تجهیزات میتواند از طریق Traffic Analysis، Polling یا Scan در اختیار سامانه قرار گیرد.
معماری کلی PT ISIM
معماری PT ISIM از چند جزء اصلی تشکیل شده است که هرکدام در لایهای مشخص از شبکه صنعتی قرار میگیرند. View Sensor جزء اصلی و الزامی سامانه است و Componentهایی مانند Endpoint Agent، Collector و Overview Center بسته به اندازه، توپولوژی و تعداد سایتها به معماری اضافه میشوند.
در یک محیط کوچک ممکن است یک View Sensor مستقیماً Traffic Copy شبکه را دریافت کند و چند Endpoint Agent نیز به همان Sensor متصل باشند. در یک محیط بزرگتر، چند Sensor در سایتهای مختلف قرار میگیرند و Overview Center در سطح SOC یا Headquarters مدیریت متمرکز آنها را بر عهده میگیرد. در Siteهای Remote یا Segmentهای جداشده نیز Collector میتواند نقش تجمیع داده و انتقال آن به View Sensor را انجام دهد.
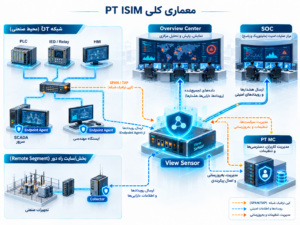
[تصویر شماره 2: معماری جامع PT ISIM شامل PLC/IED/SCADA، Endpoint Agent، Collector، View Sensor، Overview Center و SOC]
PT ISIM View Sensor؛ هسته اصلی سامانه
View Sensor جزء اصلی معماری PT ISIM است. این Sensor Traffic Copy را از شبکه ICS دریافت و آن را تحلیل میکند. علاوه بر Traffic Analysis، امکان جمعآوری Event و Configuration از Nodeها، مدیریت Endpoint Agentها، Poll یا Scan تجهیزات OT و انتقال دادههای تجمیعشده به Overview Center را دارد.
View Sensor معمولاً در Site محلی یا Segment صنعتی ایزوله قرار میگیرد. اگر نیازی به Collector نباشد، Sensor میتواند مستقیماً با Agentها و Nodeهای محلی تعامل کند.
وظیفه View Sensor فقط Capture Packet نیست. در مرحله Processing، داده خام به گزارش تحلیلی و Alert تبدیل میشود. این مرحله شامل Inventory، Process Monitoring، تشخیص Event و Incident، شناسایی Threat و Investigation بر اساس History ترافیک و Eventهاست.
Management Interfaceهای سامانه برای ارتباط بین Componentها از SSH و HTTPS استفاده میکنند و HTTP بهعنوان Protocol پشتیبان در سند ذکر شده است.
microView، netView و proView چه تفاوتی دارند؟
View Sensor در سه سطح اصلی عرضه میشود: microView، netView و proView. تفاوت این سه نسخه فقط در Performance نیست؛ نوع سناریوی عملیاتی و سطح Visibility نیز متفاوت است.
microView Sensor
microView یک نسخه سبک برای Siteهای کوچکتر است. نمونه کاربردهای ذکرشده شامل Water Treatment Facility، Heating Substation و سیستمهای مهندسی ساختمان یا کارخانههای کوچک است. این نسخه همان Knowledge Base پروتکلها و Ruleها را در اختیار دارد و Incident امنیتی را شناسایی میکند، اما تمام Eventها را بهصورت کامل Log نمیکند.
microView به منابع سختافزاری کمتری نیاز دارد و در مستند اشاره شده که روی Industrial PCهای Fanless نیز با موفقیت آزمایش شده است. ظرفیت پردازش آن تا حدود 10 Mbps Traffic Copy و دادههای حداکثر 10 Agent ذکر شده است.
netView Sensor
netView نسخهای با قابلیتهای کاملتر برای Siteهای متوسط و بزرگ است. یکی از تفاوتهای مهم آن با microView، Logging و Storage کامل Event Flow است. این موضوع برای Investigation اهمیت زیادی دارد، زیرا تحلیلگر میتواند رخدادهای گذشته را با جزئیات بیشتری بازسازی کند.
در سند معماری ذکر شده است که netView میتواند تا حدود 10,000 Network Node و تا 500 Mbps ترافیک را پردازش کند. در بخش دیگری از سند نیز netView و proView در بازه 100 تا 500 Mbps و برای 100 Agent یا بیشتر معرفی شدهاند.
proView Sensor
proView سطح پیشرفتهتری از Configuration و Visibility را ارائه میکند. این نسخه علاوه بر قابلیتهای اصلی netView، کنترل گستردهتری بر Digital Communication تحت IEC 61850 دارد و میتواند برای جمعآوری Inventory از سیستمهای Windows و Linux شبکه را Scan کند.
همین ویژگی باعث میشود proView در سناریوهای صنعت برق، Substation Automation و شبکههایی که IEC 61850 نقش مهمی دارد، اهمیت بیشتری داشته باشد.
| ویژگی | microView | netView | proView |
|---|---|---|---|
| سناریوی اصلی | سایت کوچک | سایت متوسط و بزرگ | سایتهای پیچیده و IEC 61850 |
| ظرفیت Traffic | تا حدود 10 Mbps | تا حدود 500 Mbps | تا حدود 500 Mbps و بالاتر بر اساس طراحی |
| تعداد Agent | تا حدود 10 | 100 یا بیشتر | 100 یا بیشتر |
| ذخیره کامل Event Flow | خیر | بله | بله |
| قابلیت پیشرفته IEC 61850 | خیر | محدودتر | بله |
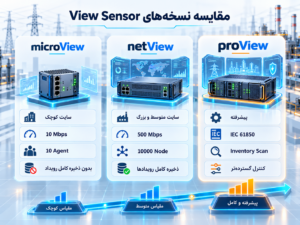
[تصویر شماره 3: مقایسه گرافیکی microView، netView و proView]
PT ISIM Endpoint Agent
Endpoint Agent روی Serverها و Workstationهایی نصب میشود که سیستمعامل سازگار دارند و توسط Operator یا Engineer استفاده میشوند. نمونههای رایج شامل SCADA Server، Engineer Workstation و Operator Workstation است.
Agent وضعیت Endpoint را مانیتور و داده را از Operating System و Application استخراج میکند. این داده شامل Logهای سیستم و نرمافزار، Eventهای امنیتی، لیست نرمافزارهای نصبشده، Versionها و مشخصات Hardware است.
در مستند، Antivirus Protection نیز یکی از Functionهای Endpoint ذکر شده است. Agentها به Endpoint Server برای مدیریت متمرکز متصل میشوند و Eventهای سایبری را به View Sensor منتقل میکنند.
یک نکته مهم در معماری License این است که نوع License Agent به Server یا Workstation بودن Node وابسته نیست. همچنین Agent روی Network Device یا PLC نصب نمیشود؛ هدف آن Hostهای دارای سیستمعامل سازگار است.
PT ISIM Collector
Collector برای Siteهای Remote یا Segmentهایی که انتقال مستقیم همه Dataها به Sensor اصلی مناسب نیست استفاده میشود. وظایف آن شامل جمعآوری Event و Configuration، مدیریت Endpoint Agent، Poll یا Scan تجهیزات OT و Tunnel کردن Traffic Copy است.
Collector میتواند در Segmentهایی با کانالهای ارتباطی خاص یا محدود قرار گیرد و سپس Data را به View Sensor منتقل کند. تعامل Collector با Componentهای دیگر از طریق TCP و UDP انجام میشود.
در معماری چندسایتی، Collector نقش Edge Aggregation را دارد. یعنی داده ابتدا نزدیک منبع جمعآوری و سازماندهی میشود و سپس به Sensor مرکزی یا Site-Level Sensor ارسال میگردد.
PT ISIM Overview Center
Overview Center برای مانیتورینگ و مدیریت متمرکز Sensorها طراحی شده است. این Component معمولاً در SOC یا Headquarters مستقر میشود و اطلاعات Sensorهای زیرمجموعه را جمعآوری و Consolidate میکند.
Overview Center علاوه بر دید متمرکز، امکان Configuration و Update یکپارچه Componentها را فراهم میکند و میتواند با Global Update Server، Expert Knowledge Base و سامانههای امنیت سایبری سازمانی دیگر ارتباط داشته باشد.
در شرکتهایی که چند کارخانه، نیروگاه، پالایشگاه، Site عملیاتی یا Substation دارند، Overview Center امکان مشاهده Incidentهای پراکنده در یک لایه مدیریتی واحد را ایجاد میکند.
PT Management and Configuration
PT Management and Configuration یا PT MC برای مدیریت متمرکز کاربران طراحی شده است. این جزء میتواند Accountها را مدیریت کند، Authentication و دسترسیها را با Microsoft Active Directory همگام کند و Single Sign-On ارائه دهد تا کاربر بین Web Interfaceهای مختلف بدون Authentication مجدد جابهجا شود.
PT MC میتواند روی View Sensor یا Collector Server قرار گیرد و با Componentهای دیگر از طریق TCP ارتباط داشته باشد.
چه کسانی از PT ISIM استفاده میکنند؟
مستند سه گروه اصلی کاربری را مشخص میکند. گروه اول ICS Specialistها هستند که Commandها و انحرافهای سیگنالهای مهم Process را پایش میکنند تا از Incidentهای عملیاتی جلوگیری شود.
گروه دوم IT Administratorها هستند که Configuration نرمافزار، Version نرمافزار و Hardware را بررسی میکنند.
گروه سوم Information Security Specialistها هستند که Event، OS Log و Application Log را تحلیل میکنند و مسئول Detect و Investigation حملات هستند.
این تفکیک مهم است زیرا PT ISIM فقط ابزار SOC نیست؛ داده تولیدشده توسط آن میتواند برای تیم OT، IT و Cybersecurity بهصورت همزمان ارزش داشته باشد.
جریان داده در معماری PT ISIM
برای درک معماری، میتوان Data Flow را از پایینترین لایه تا SOC دنبال کرد:
- PLCها، IEDها، Remote I/Oها، Serverها و Workstationها در شبکه OT در حال تبادل Traffic هستند.
- Traffic Copy از طریق SPAN، RSPAN یا TAP در اختیار View Sensor قرار میگیرد.
- Endpoint Agentها Event و Inventory را از Hostها جمعآوری میکنند.
- در Site Remote، Collector میتواند Eventها و Traffic Copy را تجمیع کند.
- View Sensor داده شبکه و Host را Analyze و Correlate میکند.
- Inventory، Incident، Alert، Process Anomaly و Timeline رخداد تولید میشود.
- در معماری Distributed، Sensorها به Overview Center متصل میشوند.
- در سطح SOC، Data میتواند به MaxPatrol SIEM و محصولات دیگر منتقل شود.
- فایلهای مشکوک میتوانند برای بررسی بیشتر به PT Sandbox ارسال شوند.
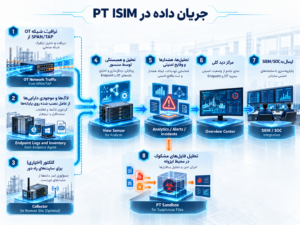
[تصویر شماره 4: Data Flow از تجهیزات صنعتی و Endpointها تا View Sensor، Overview Center و SOC]
پردازش، تحلیل و Presentation داده
در مرحله Processing، PT ISIM چند Function اصلی دارد. اولین Function، Inventory است. سامانه میتواند Assetها، Configuration، نرمافزارهای نصبشده و Versionهای نرمافزاری را بهصورت خودکار شناسایی کند.
دومین Function، Process Monitoring است؛ یعنی پایش Signalهای مهم فرآیندی و تشخیص Commandهای خطرناک یا Telemetry غیرعادی.
سومین Function، Detect کردن Security Event، Incident و Threat است. این بخش حملات علیه ICS، تلاش برای Exploit آسیبپذیریها و فعالیت غیرمجاز در OT Network را بررسی میکند.
چهارمین Function، Investigation است؛ یعنی بازسازی Timeline رخداد با استفاده از Eventهای ذخیرهشده و History ترافیک. این قابلیت برای تشخیص Root Cause و فهمیدن مسیر Incident اهمیت زیادی دارد.
Correlation و Incident Chain
یکی از قابلیتهای مهم PT ISIM تحلیل، Normalization و Correlation Eventهای شبکه و Endpoint است. اگر یک رخداد بهصورت منفرد مشاهده شود ممکن است اهمیت آن مشخص نباشد؛ اما وقتی چند Event در کنار هم قرار گیرند، زنجیرهای از فعالیتهای مرتبط دیده میشود.
برای مثال، یک Login روی Engineering Workstation، تغییر در Configuration، برقراری ارتباط جدید با PLC و سپس ارسال Command غیرعادی میتوانند در کنار یکدیگر Context بسیار مهمتری نسبت به هر Event بهصورت جداگانه ایجاد کنند.
در سند به Building Incident Chains، ابزارهای اختصاصی تحلیل Network Event و Storage/Export ترافیک، Event و Incident برای Investigation اشاره شده است.
Online و Retrospective Traffic Analysis
PT ISIM هم Online Traffic Analysis و هم Retrospective Analysis را پشتیبانی میکند. Online Analysis برای تشخیص سریع رفتارهای غیرعادی در Traffic جاری اهمیت دارد، در حالی که Retrospective Analysis به Analyst اجازه میدهد رخداد گذشته را با استفاده از History و Data ذخیرهشده بازبینی کند.
این موضوع بهویژه در Incidentهایی مهم است که Attack در لحظه اول شناسایی نشده اما بعداً Indicator جدیدی کشف شده است. وجود History به تیم Incident Response اجازه میدهد بررسی کند آیا رفتار مشابه قبلاً در شبکه دیده شده یا خیر.
Asset Inventory و Network Integrity
در محیط OT، Asset Inventory یکی از مهمترین پیشنیازهای امنیت است. اگر سازمان نداند چه تجهیزی در شبکه وجود دارد، چه Versionی دارد و با چه Nodeهایی ارتباط برقرار میکند، تشخیص رفتار غیرعادی بسیار دشوار خواهد شد.
PT ISIM میتواند اطلاعات مربوط به Hardware، Software، Version و ارتباطات شبکه را جمعآوری کند و برای Monitoring Network Integrity استفاده شود.
این قابلیت در شبکههایی که Vendorها و نسلهای مختلف تجهیزات در کنار یکدیگر وجود دارند ارزش زیادی دارد، زیرا دید عملیاتی نسبت به ساختار واقعی OT ایجاد میکند.
Process Monitoring و تشخیص Commandهای خطرناک
یکی از تفاوتهای امنیت OT با IT این است که یک Packet ممکن است از نظر Network Layer کاملاً عادی باشد اما Payload آن شامل یک Command خطرناک برای Equipment باشد. PT ISIM برای تحلیل Protocolهای صنعتی و استخراج Attributeهای پیام طراحی شده است.
در نتیجه سامانه میتواند علاوه بر Connection، محتوای Application-Level برخی Protocolهای صنعتی را نیز تحلیل کند و از آن برای Correlation و Detection استفاده کند.
پروتکلهای Analyzed و Recognized
مستند PT ISIM میان دو سطح پشتیبانی از Protocol تفاوت قائل میشود: Analyzed Protocol و Recognized Protocol.
در Analyzed Protocol، پیام تا سطحی Parse میشود که Attributeها و Valueهای داخل Traffic استخراج شوند و در Correlation و Ruleهای Detection استفاده شوند. معمولاً برای چنین Protocolهایی چند نوع Incident و Rule اختصاصی وجود دارد.
در Recognized Protocol، سامانه Protocol را تشخیص میدهد اما Ruleهای Application-Level اختصاصی ندارد. تمرکز اصلی در این حالت بیشتر بر تشخیص Unauthorized Connection است.
PT Industrial Security Threat Indicators یا PT ISTI
PT ISIM برای تشخیص نقض امنیتی از PT Industrial Security Threat Indicators یا PT ISTI استفاده میکند. PT ISTI یک Database اختصاصی از Industrial Cyberthreat است که برای محیطهای ICS و OT طراحی شده است.
این Database به PT ISIM کمک میکند Attack روی ICS Software یا Hardware را در مراحل اولیه تشخیص دهد؛ برای نمونه Node Scanning یا Exploitation آسیبپذیری.
PT ISTI همچنین میتواند Configuration Errorهایی مانند Weak Password یا Disabled Encryption را شناسایی کند و Network Practiceهای ناامن مانند استفاده از Protocolهای قدیمی یا Commandهای مستندنشده و خطرناک را تشخیص دهد.
مستند تأکید میکند که کارشناسان PT بهطور منظم Signature و Ruleهای جدید برای حملات مرتبط با Industrial Equipment و Software به PT ISTI اضافه میکنند.
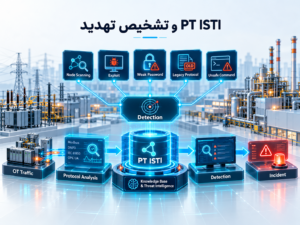
[تصویر شماره 5: OT Traffic → Protocol Analysis → PT ISTI → Detection → Incident]
پروتکلهای صنعتی و Industrial Ethernet
Industrial Ethernet نقش مهمی در تبادل Data بین PLC و HMI دارد. در سند نمونههایی مانند Siemens S7comm، S7comm+، Common Industrial Protocol یا CIP، Schneider Electric UMAS، Profinet، EtherCAT، Ethernet Powerlink، EtherNet/IP، Yokogawa Vnet/IP، Modbus TCP، SERCOS III و LAN eXtensions for Instrumentation ذکر شدهاند.
محیطهای صنعتی معمولاً چند Protocol و Interface را بهطور همزمان استفاده میکنند. بنابراین طراحی Sensor باید با شناخت دقیق Segmentها و Protocolهای مورد استفاده انجام شود.
کابل و زیرساخت ارتباطی صنعتی
مستند معماری فقط به Software و Sensor محدود نمیشود و به ویژگیهای Physical Layer صنعتی نیز اشاره میکند. تجهیزات Industrial معمولاً باید در محدوده وسیعی از دما، میدان الکترومغناطیسی، رطوبت، باد و گردوغبار کار کنند.
این شرایط باعث میشود Reliability کابل، Connector و Shielding اهمیت بیشتری پیدا کند. در سند نمونههایی از Industrial Twisted Pair و کابلهای استاندارد Industrial Ethernet نشان داده شده است.
این بخش از دید امنیت نیز مهم است، زیرا Monitoring Traffic در محیط صنعتی وابسته به زیرساخت Physical مطمئن است و انتخاب TAP یا محل Capture باید با شناخت Physical Topology انجام شود.
سطوح سیستم کنترل صنعتی
در سند، Control System بهصورت کلی در سه Level نمایش داده شده است: Operator Level، Automatic Control Level و I/O یا Field Level.
در Operator Level معمولاً HMI، Server و Engineer Workstation قرار دارند. در Automatic Control Level، PLCها قرار میگیرند و در Field Level، Sensorها و Actuating Mechanismها دیده میشوند.
این تفکیک برای طراحی PT ISIM مهم است، زیرا نقطه Capture Traffic باید ارتباط بین این Layerها را تا حد امکان پوشش دهد.
PT ISIM و IEC 61850
در صنعت برق، IEC 61850 یکی از مهمترین استانداردهای ارتباطی در Substation Automation است. نسخه proView در PT ISIM برای کنترل گستردهتر ارتباطات Digital تحت IEC 61850 طراحی شده است.
در سختافزار NS-2010 نیز در سند اشاره شده که proView از Upload فایلهای SCD یا Substation Configuration Description مطابق IEC 61850 پشتیبانی میکند.
به همین دلیل proView میتواند در سناریوهای Substation، Station Bus و شبکههایی که IED و Protection Relay نقش اصلی دارند مورد استفاده قرار گیرد.
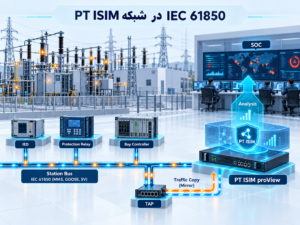
[تصویر شماره 7: IED / Protection Relay / Bay Controller / SCADA → Station Bus → TAP → PT ISIM proView → SOC]
SPAN چیست و چگونه PT ISIM از آن استفاده میکند؟
SPAN یا Port Mirroring روشی است که در آن Switch نسخهای از Traffic پورتها یا VLANهای مشخص را به یک Monitoring Port ارسال میکند. PT ISIM View Sensor میتواند Interface تحلیل خود را به این Port متصل کند و Traffic Copy را دریافت کند.
مزیت اصلی SPAN این است که در بسیاری از Network Switchها بدون Hardware اضافه قابل استفاده است. اما باید ظرفیت Switch، Oversubscription، Configuration و احتمال از دست رفتن Packet در شرایط خاص در نظر گرفته شود.
Network TAP چیست؟
Network TAP یا Test Access Point در مسیر ارتباط قرار میگیرد و Traffic را برای Monitoring کپی میکند. در سند PT ISIM، TAP بهعنوان گزینه مناسب و در بسیاری موارد گزینه بهتر برای Capture Traffic مطرح شده است.
TAP میتواند Monitoring Network جدا از Data Network ایجاد کند. این ساختار کمک میکند Sensor بدون اثرگذاری مستقیم بر مسیر اصلی Communication، نسخه Traffic را دریافت کند.
مستند اشاره میکند که با استفاده از TAP و Network Packet Broker میتوان Monitoring Network مجزایی ساخت که از Data Transmission Network مستقل باشد و اضافه کردن Segmentهای جدید به سیستم تحلیل را سادهتر کند.
نقطه ضعف اصلی TAP و Packet Broker در سند، هزینه بالاتر آنها ذکر شده است.
SPAN TAP و Matrix Switch
در شبکهای با چند SPAN Port، میتوان Traffic چند Source را به یک SPAN TAP یا Matrix Switch داد و سپس فقط Flowهای مورد نیاز را به Interface تحلیل PT ISIM هدایت کرد.
این روش در محیطهای بزرگ مفید است، زیرا Sensor لازم نیست مستقیماً به تعداد زیادی Switch متصل شود و میتوان Data Flow را در لایه Aggregation Monitoring مدیریت کرد.
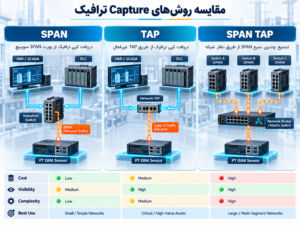
[تصویر شماره 8: مقایسه SPAN، Network TAP و SPAN TAP/Matrix Switch]
RSPAN و ERSPAN
Remote SPAN یا RSPAN اجازه میدهد Traffic Portهای فیزیکی دورتر در شبکه Switchها به محل Monitoring منتقل شود. در RSPAN یک VLAN ویژه برای Session تعریف میشود و Traffic Source از طریق این VLAN به مقصد Monitoring میرسد.
ERSPAN روش دیگری است که Traffic Mirror را داخل IP Packet با GRE Encapsulation منتقل میکند. به این ترتیب Traffic Mirror میتواند مانند IP Traffic در شبکه منتقل شود.
مستند به محدودیت مهمی اشاره میکند: همه محصولات ICS از این فناوریها پشتیبانی نمیکنند. بنابراین قبل از انتخاب RSPAN یا ERSPAN باید Compatibility شبکه صنعتی بررسی شود.
بهترین محل Capture Traffic کجاست؟
انتخاب Capture Point یکی از تصمیمهای اصلی در طراحی PT ISIM است. Access Switch نقطه بسیار خوبی برای دریافت Traffic است، زیرا نزدیک Asset قرار دارد و Visibility خوبی ایجاد میکند.
اما در یک Enterprise بزرگ ممکن است تعداد Access Switchها بسیار زیاد باشد. نصب Sensor برای هر Switch پرهزینه و زمانبر است. در چنین شرایطی میتوان از TAP، Packet Broker، SPAN TAP یا Capture در Aggregation Layer استفاده کرد.
مستند تأکید میکند که اگر امکان استفاده از TAP و روشهای Mirror مناسب وجود نداشته باشد، Traffic میتواند از Aggregation Switch دریافت شود؛ به شرطی که Horizontal Connection بین Segmentها باعث از دست رفتن Visibility نشود.
Segmentation و تأثیر آن بر Visibility
Network Segmentation مسیر Attacker را طولانیتر و دسترسی به Target Asset را دشوارتر میکند، اما همزمان Capture Traffic را پیچیدهتر میسازد.
در یک شبکه کوچک ممکن است فقط چند Segment وجود داشته باشد، اما در شبکه بزرگ تعداد Service و Segment بسیار بیشتر است. بنابراین طراحی Monitoring Architecture باید همزمان Security Segmentation و نیاز Sensor به Visibility را در نظر بگیرد.
معماری Local Industrial Control System
در یک Site محلی ممکن است یک ICS یا ESD تنها سامانهای باشد که یک Process Unit را کنترل میکند. چنین سیستمی میتواند چند Controller در یک شبکه داشته باشد اما حتی فاقد SCADA Server یا Operator/Engineer Workstation باشد.
در این نوع محیط، Maintenance و Update Configuration Controller ممکن است با HMI محلی یا Mobile Workstation متصلشونده انجام شود.
طراحی PT ISIM باید این ویژگیها را در نظر بگیرد. اگر Host دائمی در Segment وجود ندارد، Network Visibility اهمیت بیشتری پیدا میکند و محل Capture باید Traffic Controllerها و HMI را پوشش دهد.
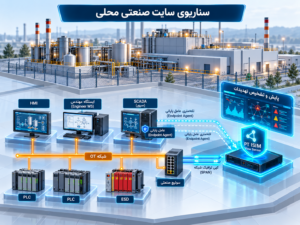
[تصویر شماره 9: Local Industrial Site Architecture با چند ICS و یک PT ISIM View Sensor]
معماری Distributed Control System و چند سایت صنعتی
در Enterpriseهایی با Production Infrastructure توزیعشده، Siteهای مختلف معمولاً با یک OT Network به یکدیگر متصل میشوند. هر Site میتواند SCADA محلی خود را داشته باشد و Process در همان Site مدیریت شود.
Centralized Production Management معمولاً توسط Dispatch Control System انجام میشود. در بعضی صنایع ممکن است SCADA محلی وجود نداشته باشد و Dispatch System بخشی از Function آن را بر عهده گیرد.
Service Maintenance و Configuration برخی ESDها نیز فقط بهصورت Local انجام میشود. همچنین یک Site میتواند چند Process Unit، چند ICS و چند ESD داشته باشد که همگی روی OT Network مشترک یا متصل به هم فعالیت میکنند.
در چنین معماریای میتوان View Sensor یا Collector را در Siteهای مختلف قرار داد و Overview Center را در SOC مرکزی مستقر کرد.
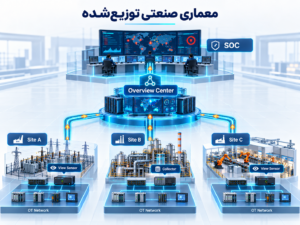
[تصویر شماره 10: Distributed OT Architecture؛ Site A + Site B + Site C → Overview Center → SOC]
یکپارچهسازی PT ISIM با SOC
PT ISIM میتواند بخشی از Architecture بزرگتر SOC باشد. در مستند، MaxPatrol SIEM برای مدیریت Event و Incident و PT Sandbox برای بررسی فایلهای مشکوک استخراجشده از Traffic یا Endpoint Agent ذکر شدهاند.
همچنین در بخش Integration توضیح داده شده که PT ISIM میتواند با SIEM یا IRPهای Third-Party در Site محلی یا Distributed Infrastructure یکپارچه شود.
این موضوع مهم است زیرا در بسیاری از سازمانها PT ISIM قرار نیست جایگزین تمام ابزارهای SOC شود؛ بلکه Source تخصصی OT Visibility و Detection برای SOC است.
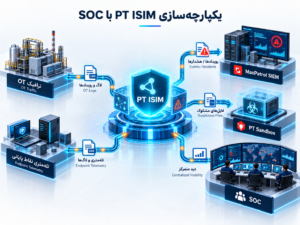
[تصویر شماره 11: PT ISIM → MaxPatrol SIEM / PT Sandbox / SOC]
Integration با MaxPatrol SIEM و PT Sandbox
MaxPatrol SIEM میتواند Event و Incidentهای مرتبط را در سطح SOC مدیریت کند. PT ISIM Data تخصصی OT را فراهم میکند و SIEM آن را در کنار سایر Sourceهای سازمان قرار میدهد.
PT Sandbox برای File Analysis استفاده میشود. PT ISIM میتواند فایل مشکوک را از Traffic یا Host Agent استخراج کند و برای بررسی عمیقتر به Sandbox ارسال کند.
این زنجیره باعث میشود Network Detection، Host Telemetry، SIEM Correlation و Malware Analysis در Architecture سازمانی مکمل یکدیگر باشند.
استقرار Physical یا Virtual
PT ISIM هم میتواند بهصورت Software Solution و هم بهصورت Hardware/Software Suite ارائه شود. مستند به Platformهای Rackmount یک و دو یونیت و همچنین Virtual Appliance اشاره میکند.
برای Virtual Deployment باید Hypervisor از AVX پشتیبانی کند. Hypervisorهای ذکرشده در مستند شامل VMware Workstation، VMware vSphere و Oracle VM VirtualBox هستند.
انتخاب بین Physical و Virtual باید با توجه به Traffic Volume، تعداد Agent، Criticality، ظرفیت Infrastructure و الزامات Availability انجام شود.
سیستمعامل و Platform
در مستند معماری اشاره شده که Componentهای PT ISIM روی Debian اجرا میشوند و نسخههای Debian 10.X یا 12.X در این دوره معرفی شدهاند.
این نکته در طراحی Deployment اهمیت دارد، زیرا Hardware Sizing، Virtualization و Lifecycle سیستمعامل باید در برنامه استقرار لحاظ شوند.
مزایای Hardware/Software Suite
مستند شش مزیت اصلی برای Hardware Suite بیان میکند. نخست، آمادگی برای محیط صنعتی از نظر مقاومت در برابر Temperature، Vibration و Electromagnetic Interference.
دوم، Performance مناسب برای پردازش سریع Event و Incident در Real Time. سوم، Reliability و Fault Tolerance با مکانیزمهایی مانند Disk Mirroring و Redundant Power Supply.
چهارم، Security ناشی از محیط Isolated؛ پنجم، Ease of Implementation به دلیل Software از پیش نصبشده و Configuration مناسب OT؛ و ششم، Compliance با الزامات استفاده در ICS.
NS-1050؛ مدل Entry-Level
NS-1050 برای microView Sensor طراحی شده است. ظرفیت آن تا حدود 10 Mbps و تا 10 Agent ذکر شده است.
این مدل برای Siteهای کوچکتر مناسب است و در توضیح مستند تأکید شده که microView همه Eventهای اصلی را ذخیره نمیکند و بیشتر برای مشاهده Incident بهکار میرود.
NS-2010؛ مدل قدرتمندتر
NS-2010 برای netView یا proView در نظر گرفته شده است و ظرفیت تا حدود 500 Mbps و تا 100 ISIM Endpoint Agent در سند ذکر شده است.
در حالت proView، پشتیبانی از Upload فایلهای SCD مطابق IEC 61850 نیز از قابلیتهای برجسته این Platform است.
Licensing در PT ISIM
Licensing محصول بر اساس Component انجام میشود. View Sensor، Overview Center و Endpoint هرکدام Basic License مربوط به خود را دارند.
License میتواند Term License یا License برای کل دوره Exclusive Rights باشد. Term License بهطور پیشفرض یکساله است، هرچند دوره دیگر نیز میتواند توافق شود به شرطی که کمتر از یک سال نباشد.
Softwareهایی که بهعنوان بخشی از Hardware/Software Suite ارائه میشوند در مستند با License کل دوره حقوق استفاده معرفی شدهاند.
Renewal License
Term License باید قبل از Expiration تمدید شود. پس از پایان Term License، License نامعتبر میشود و Update و Technical Support دیگر ارائه نمیشود.
در سند تصریح شده که اگر Term License تمدید نشود، PT ISIM باید پس از Expiration حذف شود.
Renewal License بهطور پیشفرض یکساله است، هرچند Term دیگری نیز میتواند درخواست شود.
Update License برای Perpetual License
Licenseهایی که برای کل دوره Exclusive Rights صادر شدهاند نیاز به Renewal خود License ندارند، اما پس از پایان Update Period، دسترسی به Technical Support، Software Update و PT ISTI Expert Rule Database متوقف میشود.
برای ادامه دریافت این سرویسها باید Update License با پسوند -UPD تهیه شود.
چه زمانی License باید توسعه پیدا کند؟
افزایش تعداد Capture Point جغرافیایی، افزایش محسوس Network Traffic، تغییر Network Architecture، نیاز به Sensor بیشتر یا نیاز به Overview Center اضافی میتواند باعث نیاز به License جدید شود.
همچنین اگر سازمان بخواهد Event امنیتی Workstation و Serverهای بیشتری را Monitor کند، باید برای تعداد Hostهای مورد نیاز Endpoint License تهیه کند. Backup Workstation و Non-Production Workstation نیز باید در محاسبه لحاظ شوند.
اگر Requirementهای سیستم تغییر اساسی کند، مستند توصیه میکند Specification با تیم Positive Technologies بازبینی شود.
صنایع هدف PT ISIM
PT ISIM برای مجموعه گستردهای از Sectorها طراحی شده است. سند به Electric Power، Fuel Industry، Ferrous و Non-Ferrous Metallurgy، Chemical و Petrochemical، Mechanical Engineering، Metalworking، Consumer Goods، Transportation Infrastructure، Building Engineering System، Data Center و سایر Facilityهایی که از Automated Control System استفاده میکنند اشاره میکند.
وجه مشترک این محیطها وجود Process فیزیکی و Equipmentی است که Security Incident میتواند روی عملکرد واقعی آنها اثر بگذارد.
چرا OT برای تیم IT یک Blind Spot است؟
در مستند به این نکته اشاره شده که ICS و OT Network برای بسیاری از IT Specialistها و Cybersecurity Expertها Blind Spot هستند.
علت اصلی، تفاوت Layerها، Assetها، Protocolها و Processهای صنعتی با IT سنتی است. Server و Network Equipment فقط بخشی از محیط هستند؛ در لایههای پایینتر Software صنعتی، Serviceهای عمومی، PLCها و IEDها قرار دارند.
راهکارهایی مانند PT ISIM تلاش میکنند این Blind Spot را با Asset Discovery، Protocol Analysis و Process Monitoring کاهش دهند.
سناریوی پیشنهادی برای صنعت برق
در یک Substation میتوان Traffic Copy مربوط به Station Bus یا شبکه Automation را از TAP یا SPAN دریافت و به PT ISIM proView تحویل داد.
IEDها، Protection Relayها، Bay Controllerها، SCADA و Engineering Workstation در محدوده Visibility قرار میگیرند. Endpoint Agent روی Hostهای سازگار نصب میشود و proView Communication و Data مرتبط با IEC 61850 را تحلیل میکند.
در معماری چند Substation، هر Site میتواند Sensor محلی یا Collector داشته باشد و Overview Center در SOC مرکزی اطلاعات را Consolidate کند.
[تصویر شماره 13: معماری PT ISIM برای پست برق و شبکه IEC 61850]
سناریوی پیشنهادی برای کارخانه چندسایتی
فرض کنیم یک سازمان سه کارخانه دارد و هر کارخانه دارای چند Line تولید، SCADA، Engineering Workstation، PLC و ESD است. در هر Site، Traffic Copy به Sensor محلی داده میشود و Endpoint Agentها روی Hostهای مهم قرار میگیرند.
اگر Site کوچک یا Remote باشد، Collector میتواند Data را تجمیع کند. Sensorهای هر سه کارخانه به Overview Center در SOC مرکزی متصل میشوند.
در SOC، Eventها میتوانند با MaxPatrol SIEM Correlate شوند و Fileهای مشکوک برای PT Sandbox ارسال شوند.
این معماری امکان Local Visibility و Centralized Management را بهصورت همزمان فراهم میکند.
چه نکاتی قبل از طراحی PT ISIM باید بررسی شود؟
بر اساس ساختار سند، قبل از Deployment باید چند موضوع مشخص شود: تعداد Siteها، Traffic Volume، تعداد Endpoint، نوع Industrial Protocolها، وجود IEC 61850، تعداد Capture Point، امکان SPAN، نیاز به TAP، وجود Network Packet Broker، نوع Hypervisor، نیاز به Overview Center و مدل License.
همچنین باید مشخص شود کدام Segmentها Critical هستند و Sensor در چه نقطهای بیشترین Visibility را بدون پیچیده کردن بیش از حد Architecture ایجاد میکند.
جمعبندی معماری
PT ISIM یک راهکار تخصصی برای امنیت زیرساختهای OT است که Network Traffic Analysis، Endpoint Monitoring، Inventory، Protocol Analysis، Process Monitoring و Incident Detection را در یک Architecture واحد ترکیب میکند.
View Sensor هسته اصلی سامانه است. Endpoint Agent Visibility در سطح Host ایجاد میکند. Collector برای Siteهای Remote و Segmentهای ایزوله بهکار میرود و Overview Center مدیریت متمرکز Sensorهای متعدد را فراهم میکند.
microView برای Siteهای کوچک، netView برای محیطهای بزرگتر با Full Event Flow و proView برای سناریوهای پیشرفتهتر و IEC 61850 طراحی شدهاند.
Capture Traffic میتواند از SPAN، RSPAN، ERSPAN یا TAP انجام شود. در محیطهای Critical، TAP و Monitoring Network جداگانه Visibility و استقلال بیشتری ایجاد میکنند؛ هرچند هزینه بالاتری دارند.
PT ISTI دانش تخصصی Threat Detection را فراهم میکند و Integration با MaxPatrol SIEM و PT Sandbox امکان قرار دادن PT ISIM در Architecture بزرگتر SOC را ایجاد میکند.
برای صنایع برق، نفت و گاز، پتروشیمی، حملونقل، تولید، زیرساخت مهندسی و سایر محیطهای ICS، ارزش اصلی PT ISIM در این است که Security Monitoring را از سطح IT سنتی فراتر میبرد و Context واقعی Process و Protocol صنعتی را وارد Detection و Investigation میکند.