CVE-2026-96951 در Windows Shell؛ دورزدن MotW و بهرهبرداری فعال با CVSS 8.8
هشدار امنیتی SafeNest درباره CVE-2026-96951 در Microsoft Windows Shell با امتیاز 8.8؛ دامنه نسخههای آسیبپذیر، پیامدها، اقدامات اصلاحی و کنترلهای جبرانی.
Positive Technologies Next Generation Firewall
فایروال نسل جدید یا Next Generation Firewall (NGFW) نسل پیشرفتهای از فایروالهاست که علاوه بر کنترل ترافیک شبکه، توانایی شناسایی و جلوگیری از حملات پیچیده سایبری را دارد.
برخلاف فایروالهای سنتی که فقط پورت و IP را کنترل میکنند، NGFW رفتار کاربران، برنامهها، بدافزارها و تهدیدات پیشرفته را تحلیل میکند و بهصورت هوشمند جلوی حملات را میگیرد.
امروزه حملات سایبری فقط محدود به ویروس ساده نیستند. باجافزارها، حملات Zero-Day، نفوذ از طریق ایمیل، بدافزارهای رمزگذاریشده و حملات داخلی میتوانند کل زیرساخت سازمان را مختل کنند. NGFW با ترکیب چندین لایه امنیتی، از شبکه، کاربران و سرورها محافظت میکند.
تشخیص دقیق نرمافزارها و سرویسها کنترل دسترسی به: VPNها Remote Desktop شبکههای اجتماعی محدودسازی یا مسدودسازی برنامههای غیرمجاز
شناسایی و بلاک حملات: SQL Injection Brute Force Exploitها اسکن شبکه حملات شناختهشده و ناشناخته
هیچ تجهیز امنیتی امنیت 100٪ تضمین نمیکند، اما NGFW میتواند:
در پیادهسازی اصولی، NGFW میتواند:
PT NGFW فقط یک فایروال نیست؛
بلکه یک سکوی امنیتی هوشمند برای مقابله با تهدیدات مدرن سایبری است.
با استفاده از NGFW، سازمان شما میتواند:
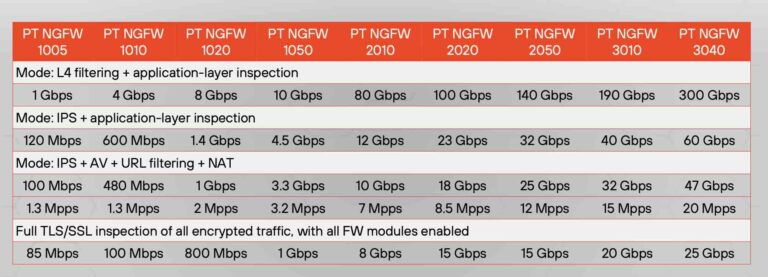
در طراحی تجهیزات مدرن امنیت شبکه، دستیابی همزمان به دو هدف «بازرسی عمیق ترافیک یا DPI » و «پردازش با نرخ چند ده یا چند صد گیگابیت بر ثانیه» یکی از چالشهای اصلی معماری است. قابلیتهایی مانند Stateful Firewall، NAT، Application Control، Deep Packet Inspection، IPS، Anti-Malware و بهخصوص TLS Inspection به منابع پردازشی قابلتوجهی نیاز دارند. به همین دلیل بسیاری از سازندگان تجهیزات امنیتی طی سالهای گذشته بخشی از پردازش ترافیک را از CPU عمومی به پردازندههای اختصاصی مانند ASIC، NPU، FPGA یا Crypto Processor منتقل کردهاند.
Fortinet یکی از نمونههای شناختهشده این رویکرد است. این شرکت در بسیاری از FortiGateها از Security Processing Unit یا SPU استفاده میکند. Network Processorها یا NPها برای Offload کردن پردازش حجیم ترافیک و Content Processorها یا CPها برای شتابدهی برخی عملیات امنیتی مانند رمزنگاری، رمزگشایی، تشخیص حملات و پردازش محتوا به کار میروند. مستندات رسمی Fortinet نیز تصریح میکنند که هدف این پردازندهها برداشتن بخشی از بار پردازشی از CPU اصلی است.
PT NGFW محصول Positive Technologies رویکرد متفاوتی را انتخاب کرده است. معماری این محصول بر پردازندههای عمومی X86 ، پردازش ترافیک در User Space، بهینهسازی TCP/IP Stack و استفاده از تکنیکهایی مانند DPDK بنا شده است. Positive Technologies در معرفی رسمی PT NGFW اعلام میکند که این محصول برای رسیدن به Performance بالا نیازمند ASIC یا FPGA اختصاصی نیست و نسخههای ردهبالای آن میتوانند روی معماری X86 به صدها گیگابیت بر ثانیه ظرفیت پردازش برسند.
بنابراین تفاوت اساسی میان PT NGFW و بسیاری از Applianceهای سنتی را میتوان در دو فلسفه طراحی خلاصه کرد: در یک طرف «انتقال عملیات به سختافزار تخصصی» و در طرف دیگر «بهینهسازی شدید پردازش نرمافزاری روی پردازندههای عمومی و NICهای استاندارد».
دانلود مقاله کامل
سامانه با در اختیار قرارداد گواهی خصوصی میتواند اتصالات را رمزگشایی و فایلهای تبادل شده را برای سندباکس و انتی ویروس ارسال کند تا از حملات شبکه جلوگیری شود.
میتوان فایلهای مبادله شده در شبکه توسط پروتکل ICAP به سندباکس ارسال شود تا مورد ارزیابی قرار گیرد همینطور به سامانه های تشخیص حملات شبکه مانند PT NAD ارسال شود
انواع نسخه های فیزیکی و مجازی در یک پنل مرکزی قابل مدیریت هستند و امکان کلاسترهای فعال - غیر فعال وجود دارد تا در شبکه اطمینان از حضور دایمی فایروال و عدم قطعی گسترده ایجاد شود
پروتکلهای روتینگ و امکانات رایج شبکه مانند NAT و ... در سامانه وجود دارد : -VRF -BGP -OSPF -GEOIP -URL Filtering - IPS - AntiVirus
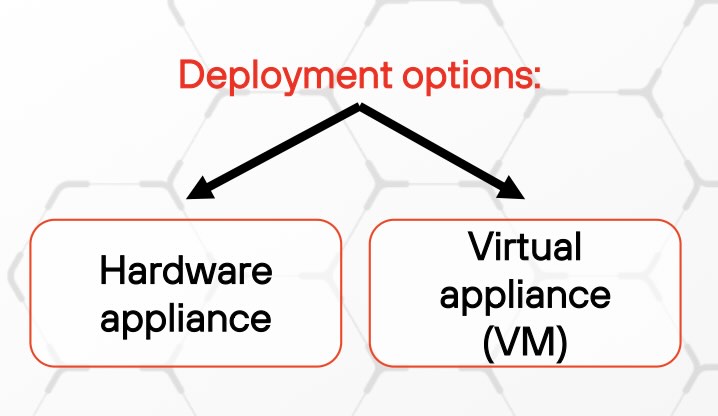
همانطور که قبلا در مورد مزیت نسخه های مجازی به امکان عدم وابستگی به سخت افزار خاص و استقرار در معماری مجازی سازی فعلی سازمان اشاره کردیم َ بسیاری از سازمانها به دلیل طراجی شبکه فعلی همچنان نیازمند تجهیزات مجزای سخت افزاری می باشند که در بازار ایران در دسترس و قابل تامین باشد و مشکلات تحریم باعث دشواری در تهیه این تجهیزات نشود لذا استقرار سامانه های فایروال و WAF بر روی تجهیزاتی انجام میشود که به سادگی در دسترس هستند و دارای تنوع بسیار زیادی در تعداد ماژولهای شبکه و توسعه پردازنده و حافظه آنها وجود داشته باشد .
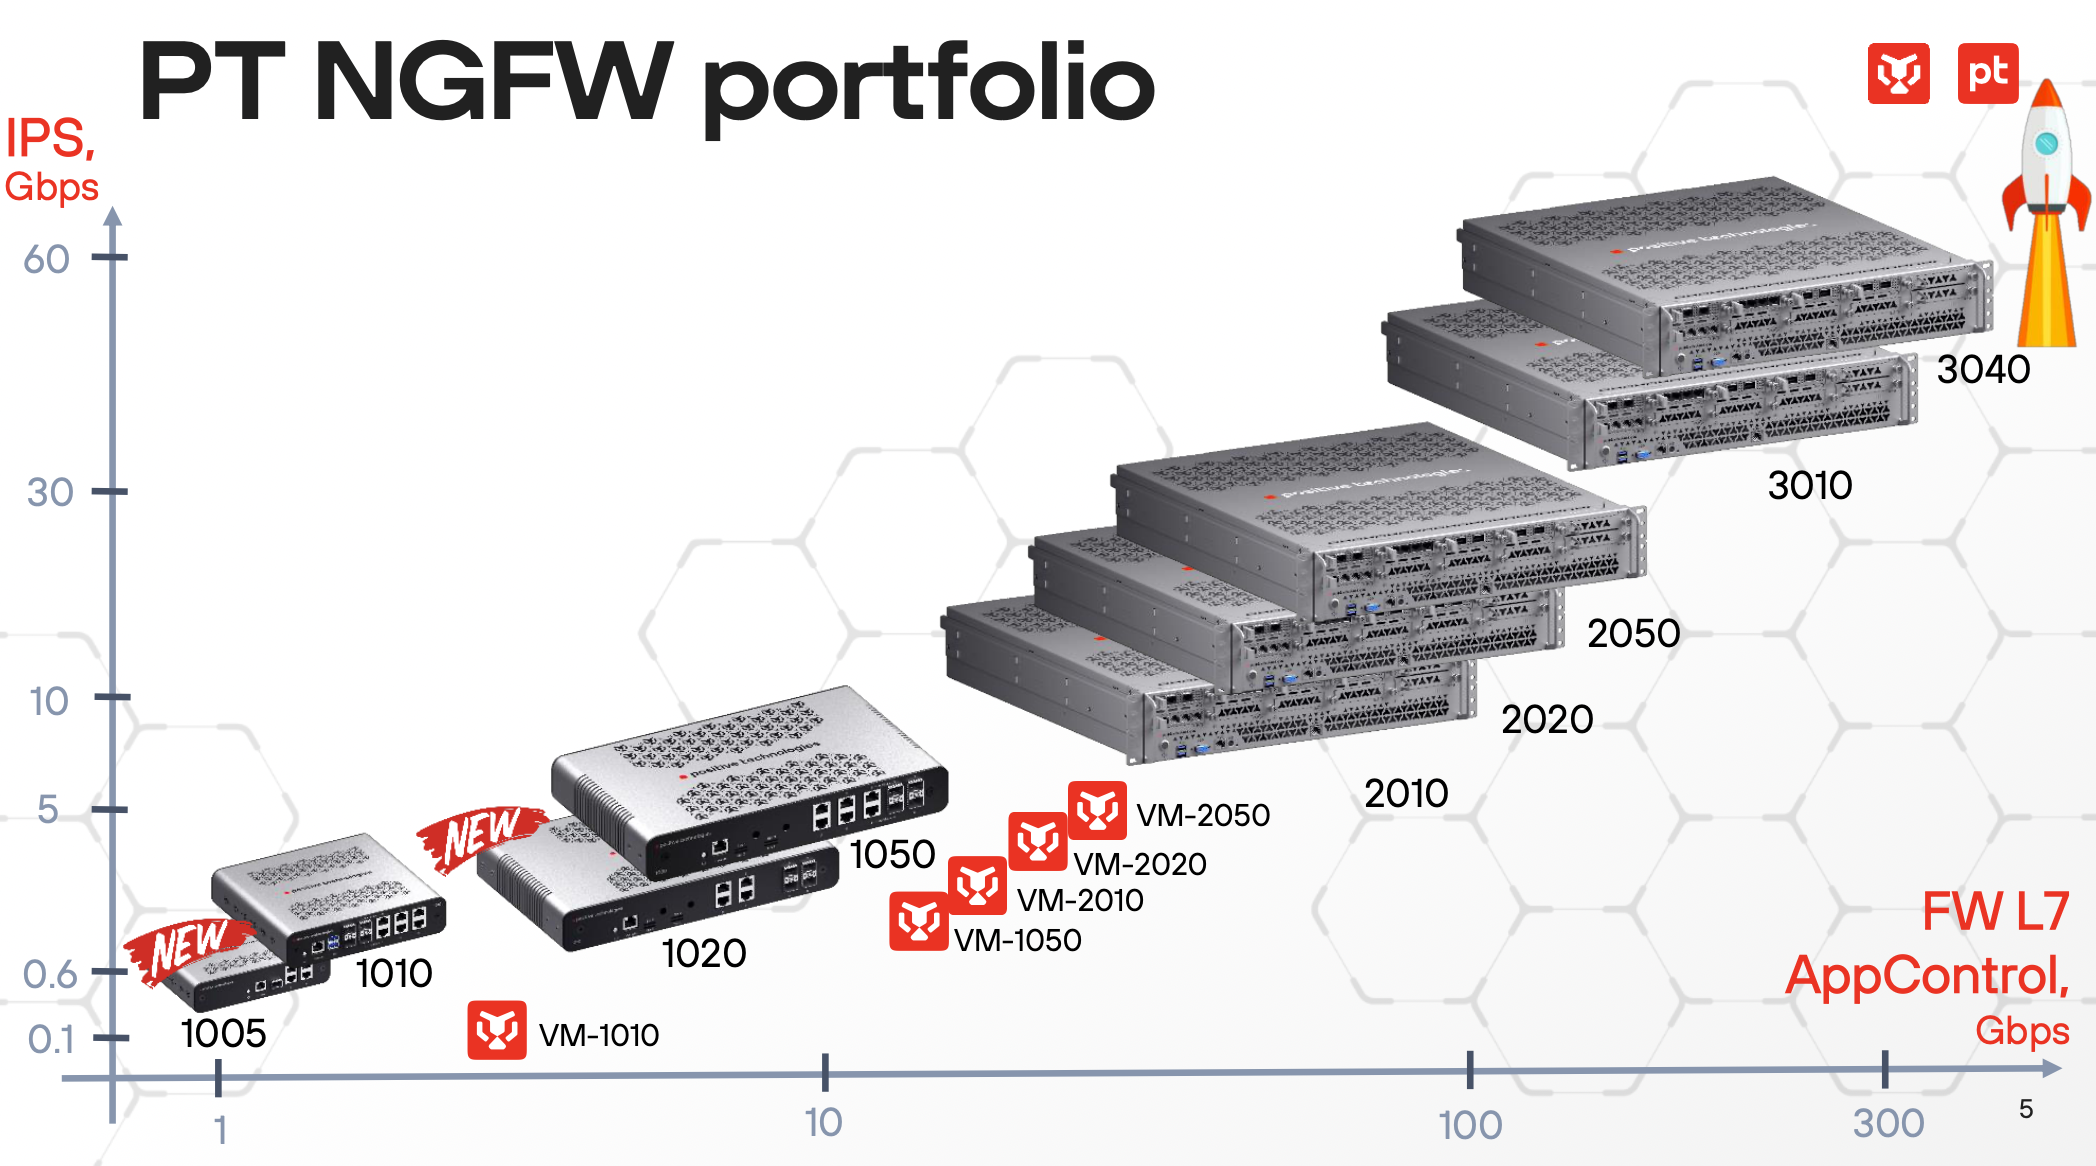
این محصولات دارای چندین خانواده از تجهیزات می باشد :
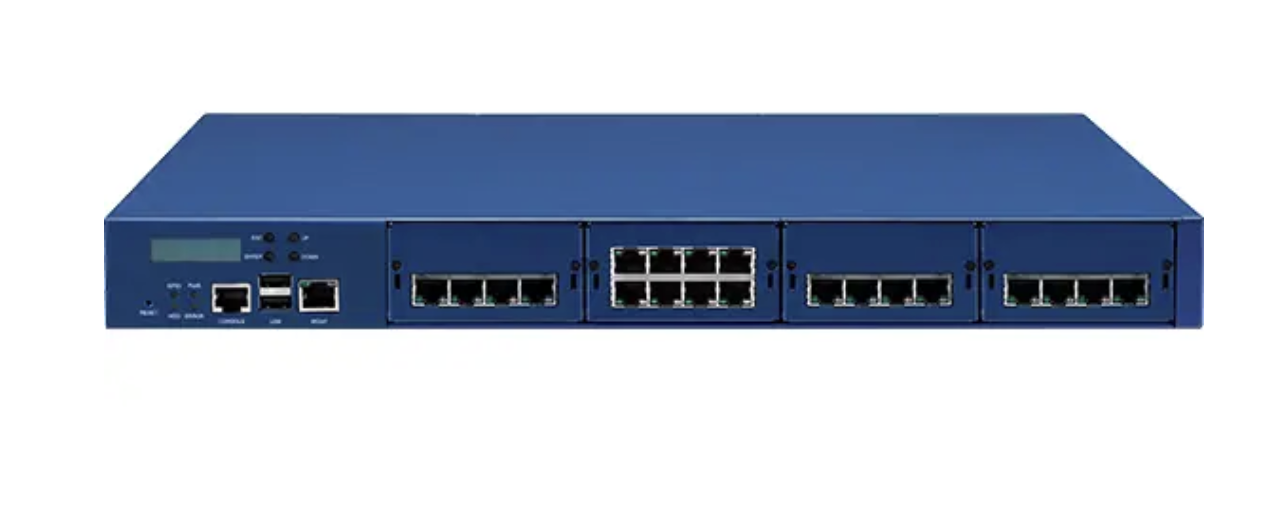
PT NGFW hardware appliances 1005, 1010, 1020, 1050
https://help.ptsecurity.com/en-US/projects/ngfw/1.10/help/10614558987
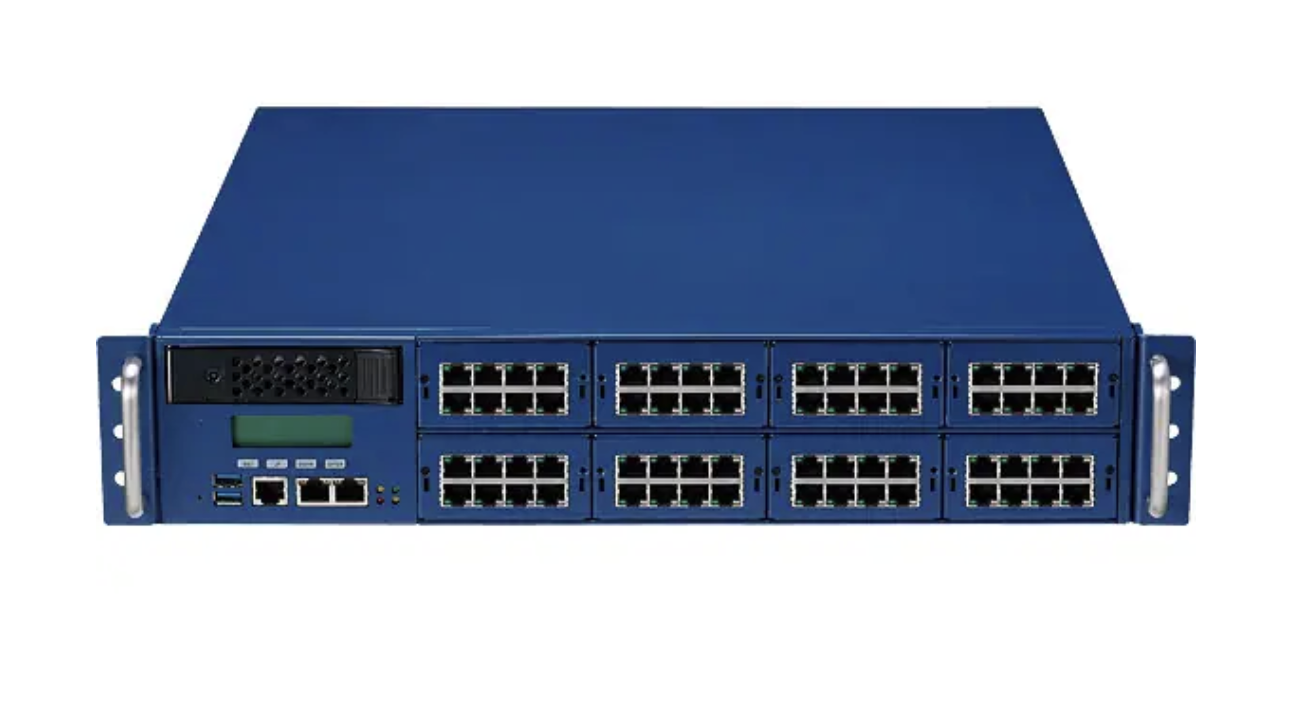
PT NGFW hardware appliances 2010, 2020, 2050, 3010, 3040, 3050
https://help.ptsecurity.com/en-US/projects/ngfw/1.10/help/10614563979
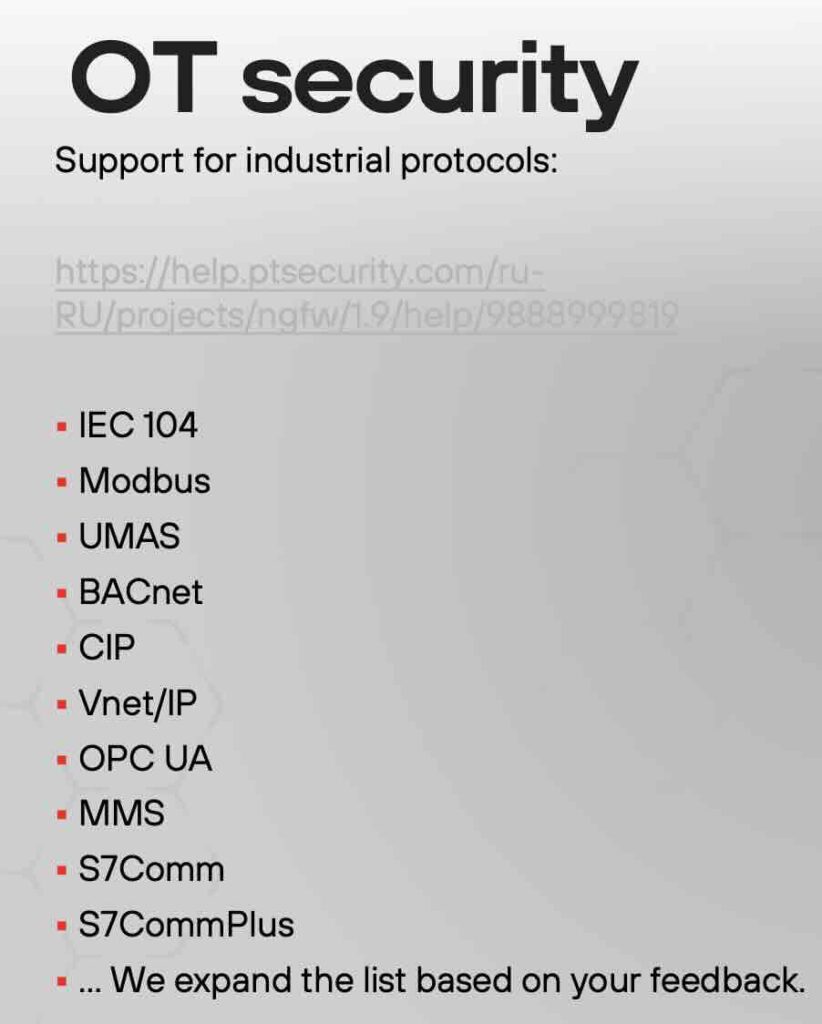
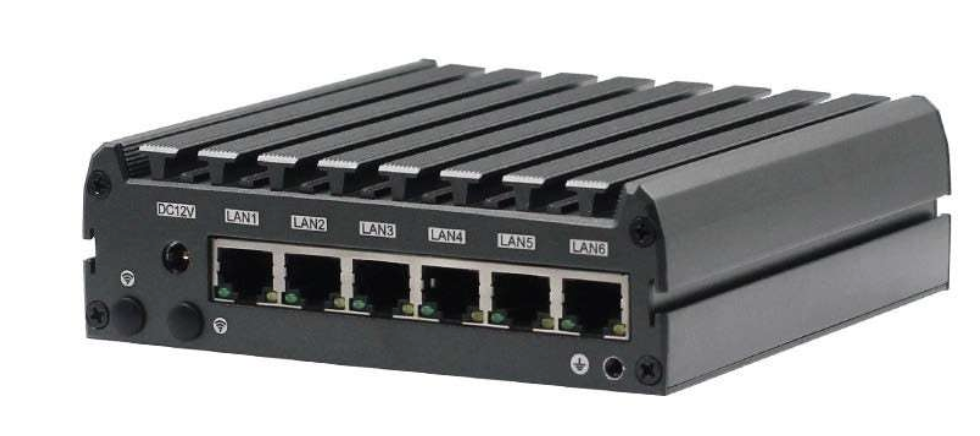
تجهیزات بدون فن (Fanless) طراحی شده برای محیطهای صنعتی
https://help.ptsecurity.com/en-US/projects/ngfw/1.10/help/10264740107
هشدار امنیتی SafeNest درباره CVE-2026-96951 در Microsoft Windows Shell با امتیاز 8.8؛ دامنه نسخههای آسیبپذیر، پیامدها، اقدامات اصلاحی و کنترلهای جبرانی.
هشدار امنیتی SafeNest درباره CVE-2026-109219 در Mang Board WordPress Plugin با امتیاز 9.8؛ دامنه نسخههای آسیبپذیر، پیامدها، اقدامات اصلاحی و کنترلهای جبرانی.
هشدار امنیتی SafeNest درباره CVE-2026-109813 در Moxa AIG-302 با امتیاز 8.6؛ دامنه نسخههای آسیبپذیر، پیامدها، اقدامات اصلاحی و کنترلهای جبرانی.