گزارش امنیتی SafeNest — Subnet Solutions PowerSYSTEM Center
خلاصه مدیریتی
دو نقص بحرانی در نرمافزار مدیریت و نظارت برق Subnet Solutions PowerSYSTEM Center در ۶ نوامبر به پایگاه DBU اضافه شدهاند. اطلاعیه رسمی CISA با شناسه ICSA-26-307-01 در ۳ نوامبر منتشر شده بود. یکی از نقصها، کنترل مجوز دسترسی کاربر کماختیار را تضعیف میکند و دیگری به اجرای درخواستهای SQL غیرمجاز در طراح گزارش مربوط است. حضور این محصول در محیط انرژی و تولید حیاتی اهمیت ارزیابی فوری را افزایش میدهد. هر دو نقص به حساب احرازشده با سطح محدود و دسترسی شبکه مجاور طبق امتیاز CVSS نیاز دارند؛ بنابراین نباید بهصورت حمله ناشناس از تمام نقاط اینترنت معرفی شوند.
جدول مشخصات و نسخههای CVE
| شناسه CVE | CVSS | CWE | نوع ضعف | نسخه آسیبپذیر | نسخه رفع | پیششرط |
|---|---|---|---|---|---|---|
| CVE-2026-63017 | 9.0 / CVSS v3.1 | CWE-863 | کنترل مجوز نامناسب و دسترسی به منابع مدیریتی | PowerSYSTEM Center 2020 تا 5.29.x؛ PowerSYSTEM Center 2024 از 6.0.x تا 6.2.x؛ PowerSYSTEM Center 2026 از 7.0.x تا 7.1.x | ارتقا به PowerSYSTEM Center 2026 Update 1.1 با هماهنگی سازنده | کاربر احرازشده کممجوز و دسترسی شبکه مجاور |
| CVE-2026-63774 | 9.0 / CVSS v3.1 | CWE-89 | SQL Injection در طراح گزارش | PowerSYSTEM Center 2024 از 6.0.x تا 6.2.x؛ PowerSYSTEM Center 2026 از 7.0.x تا 7.1.x | PowerSYSTEM Center 2026 Update 1.1 | کاربر احرازشده با امکان استفاده از عملکرد طراح گزارش و دسترسی مجاور |
شرح فنی مستقل CVE-2026-63017 — کنترل مجوز نامناسب و دسترسی به منابع مدیریتی
در بررسی مجوز دسترسی، بخشی از منابع محدود به مدیر برای حسابهایی با اختیار پایینتر به اندازه کافی محافظت نمیشوند. به این ترتیب، تفکیک نقشهای عملیاتی و مدیریتی در سامانه نظارت برق ممکن است مخدوش شود. اثر واقعی با توجه به اختیارات همان نصب و تنظیمات یکپارچهسازی متفاوت است.
شرایط اثر: کاربر احرازشده کممجوز و دسترسی شبکه مجاور. اقدام فوری: موجودی کاربران، نقشها و سطح دسترسی به قابلیتهای مدیر را بازبینی و رویدادهای دسترسی غیرعادی را ثبت کنید.. وضعیت اصلاح: ارتقا به PowerSYSTEM Center 2026 Update 1.1 با هماهنگی سازنده.
شرح فنی مستقل CVE-2026-63774 — SQL Injection در طراح گزارش
داده واردشده در طراح گزارش در همه مسیرها بهصورت امن از ساختار فرمان پایگاه داده جدا نمیشود. در شرایط آسیبپذیر، عملیات ناخواسته در سطح پایگاه داده میتواند روی محرمانگی و تمامیت گزارشها یا دادههای کاربردی اثر بگذارد. این شرح صرفاً ماهیت کنترلنشدن مرز ورودی را بیان میکند و شامل روش سوءاستفاده نیست.
شرایط اثر: کاربر احرازشده با امکان استفاده از عملکرد طراح گزارش و دسترسی مجاور. اقدام فوری: مجوز استفاده از طراح گزارش را محدود و خطاهای غیرمعمول پایگاه داده و تغییرات داده را مانیتور کنید.. وضعیت اصلاح: PowerSYSTEM Center 2026 Update 1.1.
اهمیت در حوزه انرژی
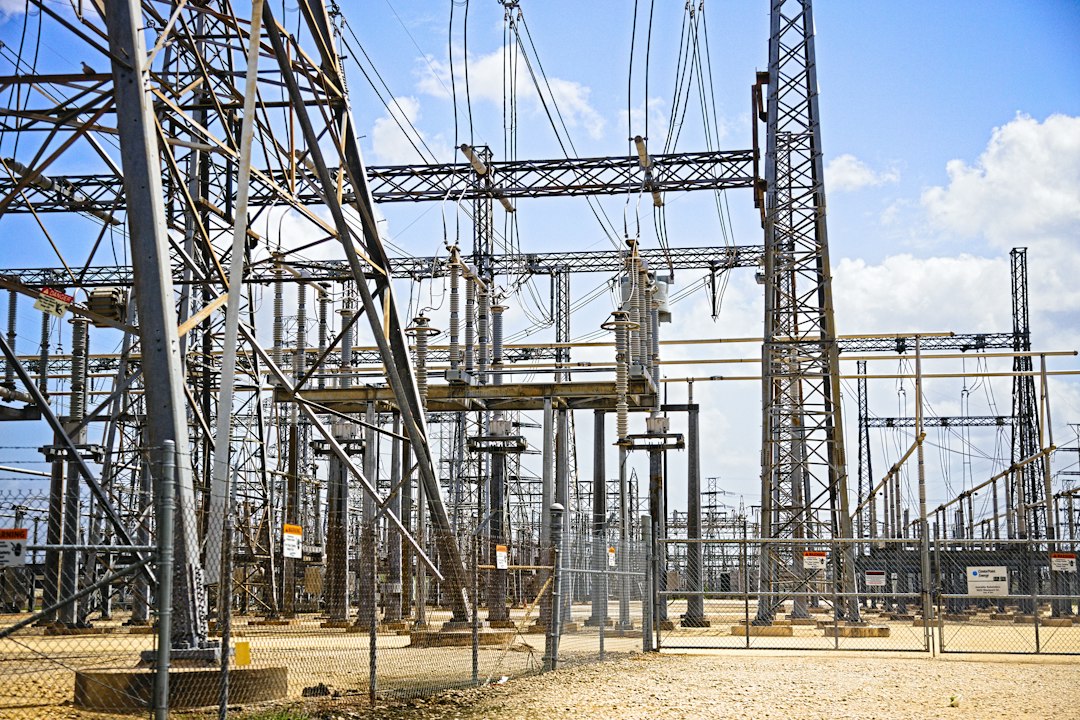
سامانه مدیریت شبکه برق ممکن است با داده پستها، تجهیزات حفاظتی و داراییهای بهرهبرداری ارتباط داشته باشد. حتی اگر یک نقص صرفاً در رابط مدیریت یا گزارشگیری باشد، کیفیت داده و تداوم مشاهدهپذیری میتواند بر تصمیم عملیاتی اثر بگذارد. باید مسیر اتصال این سامانه به شبکه کنترل و داراییهای حیاتی مشخص باشد.
تفاوت نسخههای ۲۰۲۰، ۲۰۲۴ و ۲۰۲۶
CVE اول هر سه نسل ۲۰۲۰، ۲۰۲۴ و ۲۰۲۶ را پوشش میدهد؛ در مقابل CVE دوم فقط برای شاخههای ۲۰۲۴ و ۲۰۲۶ اعلام شده است. بنابراین درج یک بازه واحد برای هر دو شناسه دقیق نیست. جدول مربوط دامنه هر نقص را مستقل نگه میدارد.
ریسک دسترسی داخلی
بردار AV:A در CVSS به معنای دسترسی شبکه مجاور است و ارزیابی آن با مواجهه عمومی اینترنت تفاوت دارد. بااینحال در شبکهای که ایستگاههای اپراتوری، پیمانکاران و شبکههای اداری به یکدیگر راه دارند، خطر حرکت جانبی و سوءاستفاده از حساب کممجوز باید بررسی شود.
برنامه مدیریت تغییر
بهروزرسانی یک سامانه وابسته به خدمات برق باید در پنجره نگهداری مصوب، پس از نسخه پشتیبان و با سنجش سازگاری با نرمافزارهای جانبی اجرا شود. شرکت سازنده مهاجرت به PowerSYSTEM Center 2026 Update 1.1 را توصیه کرده است و برای شاخههای قدیمیتر نیاز به هماهنگی با تیم پشتیبانی وجود دارد.
کنترلهای جبرانی
تا زمان ارتقا، دسترسی به طراح گزارش و قابلیتهای مدیریتی را بر مبنای حداقل اختیار محدود کنید، حسابهای اشتراکی را بازبینی کنید و ارتباط Client Access Server را در شبکه مدیریت جدا نگه دارید. رصد فعالیت کاربران اقدامی مکمل است و نقص مجوز یا SQL را بهصورت ریشهای اصلاح نمیکند.
بررسی رخداد و صحت دادهها
تیم SOC باید رخدادهای مربوط به دسترسی منابع مدیریتی، تغییر تنظیمات، خروجی گزارشهای غیرمنتظره و فعالیت پایگاه داده را با عملیات مجاز تطبیق دهد. در صورت شواهد دستکاری، نسخه داده سالم و گزارش تغییرات نگهداری شوند. وجود نسخه آسیبپذیر بهتنهایی اثبات وقوع حادثه نیست.
مقایسه پیش و پس از اصلاح
بعد از استقرار نسخه امن، محدودیت نقشها، صحت گزارشگیری، عملکرد رابط مدیریت و اتصال به منابع واقعی بدون مداخله در عملیات حساس آزمون شود. مستندات نتیجه باید به پرونده مدیریت آسیبپذیری و تداوم کسبوکار ضمیمه شوند.
خلاصه اقدامات مشترک و اولویت عملیاتی
ابتدا داراییهای دارای این محصول را با شماره نسخه واقعی شناسایی کنید. سپس شرایط دسترسی شبکه، سطح اختیارات حسابها، نوع اتصال به خدمات حساس و نتیجه آخرین بهروزرسانی را ثبت نمایید. اصلاح باید با نسخه پشتیبان، برنامه تغییر و بررسی سازگاری انجام شود. تا تکمیل تغییر، کنترلهای جبرانی مانند محدودیت دسترسی، جداسازی شبکه و نظارت بر وقایع غیرعادی مفیدند اما جایگزین Patch محسوب نمیشوند. نتیجه اصلاح و استثناهای باقیمانده باید مالک مشخص و تاریخ بازبینی داشته باشد.
ارزیابی رخداد و وضعیت بهرهبرداری
وجود یک CVE یا امتیاز شدید به معنی اثبات نفوذ به همه نصبهای محصول نیست. در این گزارش برای شناسههایی که بهرهبرداری فعال یا عضویت KEV با مدرک قابل اتکا تأیید نشده، چنین وضعیتی ادعا نمیشود. تیم SOC در صورت مشاهده رفتار مشکوک باید شواهد مربوط را قبل از پاکسازی حفظ کرده و رخداد را با زمان افشا، تغییرات سیستم و دسترسی واقعی ارتباط دهد.