مقدمه
در طراحی تجهیزات مدرن امنیت شبکه، دستیابی همزمان به دو هدف «بازرسی عمیق ترافیک یا DPI » و «پردازش با نرخ چند ده یا چند صد گیگابیت بر ثانیه» یکی از چالشهای اصلی معماری است. قابلیتهایی مانند Stateful Firewall، NAT، Application Control، Deep Packet Inspection، IPS، Anti-Malware و بهخصوص TLS Inspection به منابع پردازشی قابلتوجهی نیاز دارند. به همین دلیل بسیاری از سازندگان تجهیزات امنیتی طی سالهای گذشته بخشی از پردازش ترافیک را از CPU عمومی به پردازندههای اختصاصی مانند ASIC، NPU، FPGA یا Crypto Processor منتقل کردهاند.
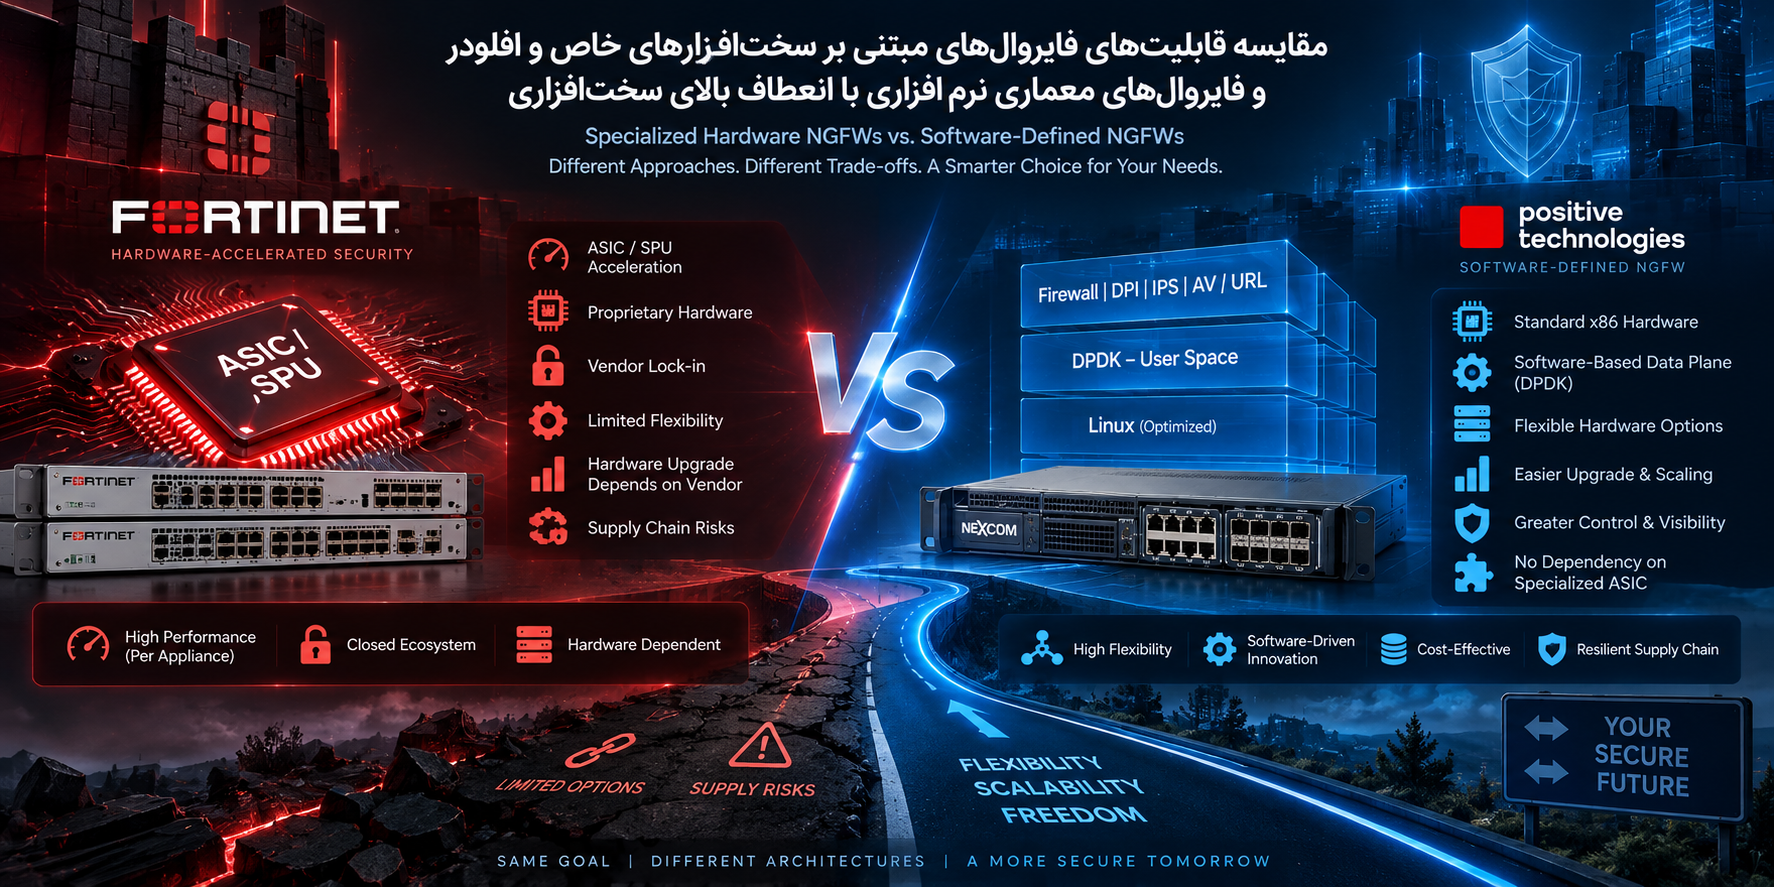
Fortinet یکی از نمونههای شناختهشده این رویکرد است. این شرکت در بسیاری از FortiGateها از Security Processing Unit یا SPU استفاده میکند. Network Processorها یا NPها برای Offload کردن پردازش حجیم ترافیک و Content Processorها یا CPها برای شتابدهی برخی عملیات امنیتی مانند رمزنگاری، رمزگشایی، تشخیص حملات و پردازش محتوا به کار میروند. مستندات رسمی Fortinet نیز تصریح میکنند که هدف این پردازندهها برداشتن بخشی از بار پردازشی از CPU اصلی است.
PT NGFW محصول Positive Technologies رویکرد متفاوتی را انتخاب کرده است. معماری این محصول بر پردازندههای عمومی X86 ، پردازش ترافیک در User Space، بهینهسازی TCP/IP Stack و استفاده از تکنیکهایی مانند DPDK بنا شده است. Positive Technologies در معرفی رسمی PT NGFW اعلام میکند که این محصول برای رسیدن به Performance بالا نیازمند ASIC یا FPGA اختصاصی نیست و نسخههای ردهبالای آن میتوانند روی معماری X86 به صدها گیگابیت بر ثانیه ظرفیت پردازش برسند.
بنابراین تفاوت اساسی میان PT NGFW و بسیاری از Applianceهای سنتی را میتوان در دو فلسفه طراحی خلاصه کرد: در یک طرف «انتقال عملیات به سختافزار تخصصی» و در طرف دیگر «بهینهسازی شدید پردازش نرمافزاری روی پردازندههای عمومی و NICهای استاندارد».
معماری Hardware Offload در فایروالهای سنتی
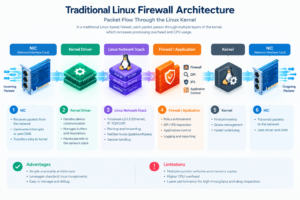
در یک سیستمعامل شبکه معمولی مانند بسیاری از فایروالهای بومی که مبتنی بر لینوکس و معماری امنیتی IPTables بنا شده اند ، بسته پس از دریافت توسط کارت شبکه وارد Kernel Network Stack شده و مراحل مختلفی مانند Interrupt Processing، ایجاد Buffer، عبور از TCP/IP Stack، Policy Processing و نهایتاً انتقال به Application را پشت سر میگذارد. هر یک از این مراحل مقداری CPU Cycle و Memory Access مصرف میکند.
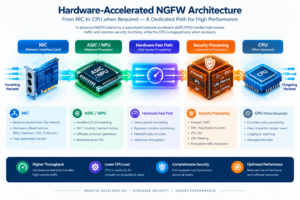
در تجهیزات امنیتی که از ASIC یا NPU استفاده میکنند، تلاش میشود بخشی از این مسیر از CPU عمومی جدا شود. پس از شناسایی و ایجاد یک Session، ممکن است اطلاعات Flow در جدول سختافزاری ثبت شود و بسیاری از Packetهای بعدی مستقیماً توسط Network Processor پردازش شوند. این مفهوم معمولاً با اصطلاحاتی مانند Hardware Offload، Fast Path یا Accelerated Session شناخته میشود.
معماری مفهومی چنین سامانهای را میتوان به صورت زیر نمایش داد:
در این حالت الزاماً تمام Packetها یا تمام قابلیتهای امنیتی Offload نمیشوند. برای مثال ممکن است Routing، NAT، Session Lookup، Checksum، IPsec یا برخی عملیات رمزنگاری در سختافزار انجام شوند، در حالی که Application Identification یا بازرسی پیچیده یک Payload همچنان نیازمند پردازش نرمافزاری باشد.
مزیت این معماری، Performance بالا با مصرف نسبتاً کمتر CPU در عملیات تکرارشونده است. در مقابل، توسعه قابلیت جدید ممکن است تا حدی به امکانات تراشه وابسته شود و Vendor برای هر نسل محصول مجبور به طراحی یا استفاده از نسل جدیدی از شتابدهنده سختافزاری باشد که هنوز محصولات بومی در ایران دارای این قابلیتها نیستند و همچنین تکنولوژی ساخت این قطعات سخت افزاری در انحصار چندین شرکت غربی می باشد که قطعا با توجه به تحریمهای بین المللی امکان تولید مشترک فراهم نیست برای همین نه تنها شرکتهای تولید کننده فایروال ایرانی بلکه شرکتهای چینی و روسی نیز تلاشی برای وابستگی بیشتر به صنایع زیرساختی امریکا و اروپا برای بهبود کیفیت محصولات خود نمیکنند برای همین دنبال راهکارهای هوشمندانه دیگری رفته اند .
رویکرد متفاوت PT NGFW
Positive Technologies برای PT NGFW معماری مبتنی بر X86 را انتخاب کرده است یعنی بهره برداری از پردازنده های عمومی که همه جا و انواع مختلف در دسترس می باشد. در مستندات جدید محصول به صراحت به «High-performance X86 architecture» اشاره شده و اعلام میشود که پردازش بستهها از Kernel Linux به User Space منتقل شده است. همچنین Standard Linux TCP/IP Stack برای Data Plane اصلی مورد استفاده قرار نمیگیرد , این موضوع از نظر Performance اهمیت زیادی دارد.
در معماری سنتی Linux و بیشتر محصولات بومی در ایران مسیر Packet ممکن است به شکل سادهشده زیر باشد:
اما معماری User-Space Packet Processing اجازه میدهد مسیر کوتاهتری ایجاد شود:
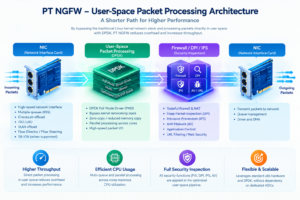
با حذف یا کاهش عبورهای متعدد میان Kernel Space و User Space، تعداد Memory Copyها، Context Switchها و Interruptهای مورد نیاز کاهش پیدا میکند. در نتیجه CPU میتواند درصد بیشتری از توان خود را مستقیماً صرف پردازش Packet و موتورهای امنیتی کند.
یکی از فناوریهای مهم در این معماری DPDK یا Data Plane Development Kit است. Positive Technologies در منابع رسمی مرتبط با PT NGFW این محصول را یک Enterprise Solution مبتنی بر DPDK توصیف کرده است و حتی برای PT NGFW راهنمای اتصال به DPDK Telemetry منتشر کرده است.
همچنین PT در تشریح فناوری DPI خود توضیح میدهد که DPDK امکان Packet Processing با کارتهای شبکه معمولی Intel، Broadcom و Mellanox( به دلیل اینکه شرکت مادر در اسرائیل فعالیت میکند و بعدا توسط NVIDIA بخش مهمی از سهامش خریداری شده است در زیر ساختهای حیاتی کشور توصیه به استفاده نمیشود ) را فراهم کرده و نیاز به برخی کارتهای تخصصی Capture را کاهش داده است. نسخههایی از همین PT DPI در PT NGFW استفاده میشوند و پایه بخشی از قابلیتهای Application Identification و IPS را تشکیل میدهند.
آیا DPDK جایگزین Hardware Offloader است؟
این نقطه نیازمند تفکیک دقیق مفاهیم است. DPDK خود یک ASIC یا Hardware Offloader نیست.
DPDK مجموعهای از Libraryها و Driverهای بهینه برای پردازش سریع Packet در User Space است. یکی از مهمترین قابلیتهای آن استفاده از Poll Mode Driver یا PMD است. در این روش بهجای وابستگی شدید به Interrupt برای هر مجموعه Packet، Coreهای مشخص CPU میتوانند Queueهای کارت شبکه را با سرعت بالا Poll کنند.
بنابراین در PT NGFW بهجای اینکه یک NPU بخش بزرگی از Data Plane را مستقل از CPU پردازش کند، معماری نرمافزاری تلاش میکند بیشترین Performance ممکن را از CPUهای X86 و NIC استخراج کند. میتوان تفاوت دو معماری را به صورت مفهومی چنین نشان داد:
در نتیجه عبارت «PT از DPDK بهعنوان Hardware Offloader استفاده میکند» صحیح نیست. بیان دقیقتر این است که PT با استفاده از User-Space Processing، DPDK، پردازش Parallel روی Coreهای X86 و الگوریتمهای اختصاصی، نیاز به Security ASIC اختصاصی را کاهش یا حذف کرده است.
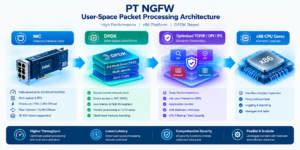
Positive Technologies نیز در صفحه رسمی PT NGFW اعلام میکند که معماری X86 با Performance بالا باعث شده نیازی به ASIC یا FPGA اختصاصی وجود نداشته باشد.
مزایای کاهش وابستگی به سختافزار اختصاصی در معماری NGFW
یکی از مزایای مهم معماری مبتنی بر سختافزار استاندارد x86، کاهش وابستگی سامانه امنیتی به تجهیزات اختصاصی یک تولیدکننده مشخص است. این موضوع در کشورهایی که با محدودیتهای تجاری، تحریم، مشکلات واردات، تأخیر در تأمین تجهیزات و محدودیت خدمات رسمی Vendor مواجه هستند، اهمیت بیشتری پیدا میکند. در معماریهای مبتنی بر ASIC یا NPU اختصاصی، بخش قابل توجهی از ظرفیت پردازشی محصول به تراشهها و معماری سختافزاری اختصاصی سازنده وابسته است و در صورت توقف تولید، عدم امکان تأمین یا پایان پشتیبانی یک Appliance، ارتقای سامانه ممکن است مستلزم جایگزینی کامل سختافزار باشد.
در مقابل، استفاده از معماری X86 و کارتهای شبکه استاندارد صنعتی این امکان را فراهم میکند که بخش بیشتری از چرخه عمر سامانه از چرخه عمر یک Appliance اختصاصی مستقل شود. پردازنده، حافظه، Storage و NIC را میتوان از خانوادههای متداول و قابل تأمین انتخاب کرد و با پیشرفت نسلهای پردازنده و کارت شبکه، بستر سختافزاری را بدون وابستگی مطلق به طراحی اختصاصی یک Vendor توسعه داد. البته این مزیت زمانی کامل میشود که نرمافزار نیز از مجموعه مناسبی از سختافزارهای استاندارد پشتیبانی کند.
موضوع مهم دیگر، قابلیت ارزیابی و مدیریت ریسک زنجیره تأمین است. تجهیزات امنیتی تجاری معمولاً از مجموعه بزرگی از Firmware، Bootloader، سیستمعامل، Driver، کتابخانههای Third-party و در برخی موارد ASIC/NPU یا اجزای اختصاصی تشکیل شدهاند. سازمان مصرفکننده معمولاً به طراحی داخلی تمام این اجزا دسترسی ندارد و بنابراین نمیتواند همه لایههای محصول را مستقلاً تحلیل و ممیزی کند. این مسئله نباید بهعنوان اثبات وجود Backdoor در محصولات تجاری تفسیر شود، اما سطحی از اعتماد به Vendor و زنجیره تأمین آن را اجتنابناپذیر میکند.
وجود تراشه اختصاصی نیز به خودی خود به معنای ناامن بودن محصول نیست؛ همانطور که استفاده از X86 نیز امنیت را تضمین نمیکند. تفاوت اصلی در میزان وابستگی و امکان جایگزینی اجزاست. هرچه معماری بر استانداردهای عمومیتر و قطعات قابل جایگزینی بیشتری متکی باشد، سازمان در طراحی راهبرد تأمین، ایجاد موجودی Spare، انتخاب تأمینکننده جایگزین و ارتقای نسل سختافزار آزادی بیشتری خواهد داشت.
از طرف دیگر، تجربه سالهای اخیر نشان داده است که حتی تجهیزات امنیتی شناختهشده میتوانند دارای آسیبپذیریهای بسیار جدی در Firmware و Software Stack خود باشند. برای مثال، چندین آسیبپذیری Fortinet با امتیاز CVSS برابر 9.8 منتشر شدهاند که بعضی از آنها امکان Authentication Bypass یا اجرای کد و فرمان از راه دور را فراهم میکردند. در برخی موارد، این آسیبپذیریها در فهرست Known Exploited Vulnerabilities نیز قرار گرفتهاند؛ یعنی بهرهبرداری واقعی از آنها مشاهده شده است.
نمونههای زیر اهمیت این موضوع را نشان میدهند:
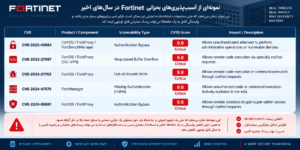
این نمونهها نشان نمیدهند که یک Vendor خاص الزاماً ناامن است؛ آسیبپذیری بحرانی در محصولات بسیاری از تولیدکنندگان بزرگ کشف میشود. نکته معماری این است که هرچه سازمان به یک اکوسیستم بسته، Firmware اختصاصی، Appliance خاص و زنجیره تأمین واحد وابستگی بیشتری داشته باشد، یک آسیبپذیری بحرانی یا اختلال در تأمین آن Vendor میتواند دامنه عملیاتی وسیعتری ایجاد کند.
برای نمونه، CVE-2022-40684 یک Authentication Bypass با امتیاز 9.8 بود که امکان دسترسی غیرمجاز به عملیات مدیریتی را فراهم میکرد CVE-2024-21762 نیز با امتیاز 9.8 میتوانست از طریق درخواستهای خاص به اجرای کد یا فرمان غیرمجاز منجر شود. CVE-2024-55591نیز یک Authentication Bypass بحرانی بود که امکان دستیابی Remote به سطح Super-Admin را ایجاد میکرد. این موارد نشان میدهند که حتی یک Appliance امنیتی در لبه شبکه باید خود بهعنوان یک دارایی دارای Attack Surface در نظر گرفته شود.
بنابراین، یکی از مزایای راهبردی معماریهایی مانند X86 + Standard NIC + Software-based Data Plane ، امکان کاهش Vendor Lock-in در لایه سختافزار است. سازمان میتواند Hardware Lifecycle را تا حد بیشتری مستقل از Software Lifecycle مدیریت کرده و برای CPU، RAM، Storage، NIC و حتی Appliance Server گزینههای جایگزین در نظر بگیرد.
در شرایط محدودیت تأمین نیز این ویژگی اهمیت دوچندان پیدا میکند. اگر یک Appliance اختصاصی قابل تهیه نباشد، تعمیر آن دشوار شود یا قطعات یدکی آن در دسترس نباشد، ممکن است کل ظرفیت امنیتی وابسته به همان خانواده سختافزاری تحت تأثیر قرار گیرد. در مقابل، استفاده از سرور یا Network Appliance استاندارد X86 امکان طراحی چند پیکربندی سختافزاری تأییدشده، نگهداری قطعات Spare و مهاجرت به نسل جدیدتر CPU/NIC را فراهم میکند.
البته معماری X86 نیز ریسک زنجیره تأمین را حذف نمیکند. CPU، BIOS/UEFI، BMC، NIC Firmware، Driver و سایر Firmwareها همچنان باید در فرآیند Hardening، Vulnerability Management و Supply-Chain Risk Management قرار گیرند. مزیت اصلی، حذف ریسک نیست؛ بلکه کاهش تمرکز ریسک و افزایش قابلیت جایگزینی و کنترل عملیاتی است.
در نتیجه، برای سازمانهایی که علاوه بر Performance، موضوعاتی مانند تحریم، پایداری تأمین، امکان نگهداری بلندمدت، استقلال از یک Vendor و قابلیت ارتقای سختافزار برای آنها اهمیت دارد، معماری مبتنی بر سختافزار استاندارد میتواند یک مزیت راهبردی محسوب شود. در چنین مدلی، انتخاب چند پلتفرم X86 و NIC تأییدشده و انجام Benchmark و Hardening روی آنها میتواند تعادل مناسبی میان Performance، Security و Supply-Chain Resilience ایجاد کند.
نقش NIC Hardware Offload در معماری PT
نبود Security ASIC به این معنی نیست که هیچ Hardware Acceleration در سیستم وجود ندارد. کارتهای شبکه Enterprise امروزی خود دارای قابلیتهای پردازشی متعددی هستند.
برای مثال Intel XL710 که در ماژول NX 140F استفاده میشود، توسط DPDK i40e Poll Mode Driver پشتیبانی میشود. DPDK برای خانواده Intel XL710 قابلیتهایی مانند Multiple RX/TX Queues، Receive Side Scaling یا RSS، Flow Director، Checksum Offload، VLAN Offload، TSO، Jumbo Frame و SR-IOV را مستند کرده است. بنابراین بخشی از پردازش پایه Packet همچنان میتواند در NIC انجام شود.
برای مثال RSS میتواند Flowهای مختلف را بین چند RX Queue توزیع کند و هر Queue توسط Core متفاوتی پردازش شود:
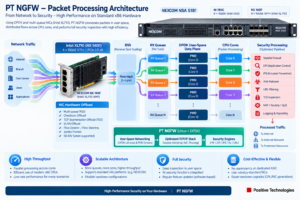
این قابلیت برای یک NGFW نرمافزار-محور بسیار مهم است، زیرا اجازه میدهد تعداد زیادی Flow بین Coreهای فیزیکی پردازنده توزیع شوند و Bottleneck ناشی از یک Thread یا یک Queue کاهش پیدا کند.
Flow Director نیز در سطح NIC امکان هدایت هدفمند Flowها به Queueهای مختلف را فراهم میکند. Checksum Offload و TSO نیز برخی عملیات پایه Packet را از CPU خارج میکنند.
با این حال باید یک نکته مهم در ارزیابی PT رعایت شود: پشتیبانی DPDK و Intel XL710 از این قابلیتها الزاماً به معنای فعال بودن تمام آنها در تمام نسخههای PT NGFW نیست. برای مشخص شدن اینکه PT دقیقاً از کدام Offloadها استفاده میکند، تأیید مستقیم تیم فنی سازنده ضروری است که بر اساس جدول نسخه های مورد استفاده و سخت افزارهای آن و همچنین قابلیتهای مد نظر در نسخه تعیین می گردد :
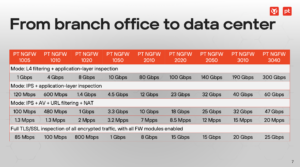
به عبارت دیگر، وجود Intel XL710 ظرفیت Hardware Offload را فراهم میکند، اما Policy نرمافزار PT مشخص میکند کدام قابلیتها واقعاً در Data Plane مورد استفاده قرار میگیرند.
تفاوت NIC Offload با Security Offload
این تفاوت از مهمترین نکات در مقایسه PT با محصولی مانند FortiGate است.
NIC Offload معمولاً فعالیتهایی مانند RSS، Checksum، Segmentation، Queue Distribution یا Flow Steering را تسریع میکند. اما یک Network Security ASIC ممکن است وظایف گستردهتری مانند Stateful Flow Processing، IPsec، Encryption، Pattern Matching یا برخی مراحل Content Inspection را برعهده بگیرد. بنابراین دو سیستم ممکن است هر دو از عبارت Hardware Acceleration استفاده کنند، اما سطح شتابدهی آنها کاملاً متفاوت باشد.
جدول زیر تفاوت مفهومی این دو رویکرد را نشان میدهد:
| PT NGFW مبتنی بر x86/DPDK | NGFW مبتنی بر ASIC/NPU |
ویژگی معماری |
| Software/User Space | Hardware + Software | Data Plane اصلی |
| عنصر اصلی پردازش | CPU + پردازنده تخصصی | CPU |
| بخش مهم معماری | بسته به Vendor | Kernel Bypass |
| در معماری PT استفاده میشود | الزاماً نیاز نیست | DPDK |
| قابل استفاده | قابل استفاده | NIC Offload |
| طبق PT مورد نیاز نیست | در بسیاری از محصولات وجود دارد | Security ASIC |
| عمدتاً نرمافزاری | ممکن است به قابلیت ASIC نیز وابسته باشد | توسعه قابلیت جدید |
| Core، Clock، Memory و NIC بسیار مهم | CPU + ظرفیت ASIC/NPU | مقیاس Performance |
| عمدتاً Software-optimized | ترکیبی از CPU و acceleration بسته به Vendor | DPI/IPS |
| امکان استفاده از نسلهای قویتر x86 | معمولاً نیازمند نسل جدید Appliance/ASIC | ارتقای Hardware |
- Fortinet به طور رسمی اعلام میکند که NPها وظیفه Offload ترافیک حجیم شبکه را برعهده دارند و CPها قابلیتهایی مانند Encryption، Decryption، Virus Scanning و Attack Detection را شتاب میدهند.
- PT در مقابل اعلام میکند که Performance محصول روی پردازندههای General-Purpose X86 و بدون Dedicated ASIC یا FPGA حاصل میشود.
بنابراین مقایسه مستقیم فقط بر اساس تعداد Core یا فرکانس CPU میان یک FortiGate و یک PT Appliance میتواند گمراهکننده باشد.
اثر معماری PT بر انتخاب سختافزار
این معماری اهمیت انتخاب CPU، Memory Architecture، PCIe و NIC را در PT بسیار بیشتر میکند. برای نمونه، یکی از پیکربندیهای مورد بررسی برای اجرای PT NGFW روی تجهیزات رایج در بازار ایران شامل NSA5181، پردازنده Xeon E-2276G، مقدار 64GB RAM، ماژول NX 140F و NI 180C است.
NSA5181 چهار Slot برای LAN Module در اختیار قرار میدهد و از پردازندههای Xeon/Core خانواده Coffee Lake و DDR4-2666 پشتیبانی میکند. NEXCOM همچنین استفاده از NX 140F مبتنی بر Intel XL710و NI 180C مبتنی بر Intel I350 را روی این پلتفرم مستند کرده است.
NX 140F دارای چهار Interface دهگیگابیتی SFP+، کنترلر Intel XL710-BM1 و رابط PCIe 3.0 x8 است.
این مشخصات از دید DPDK مطلوب هستند، زیرا Intel XL710 دارای پشتیبانی مناسب برای Multi-Queue و RSS است.
در این معماری احتمالاً محدودیت اصلی سیستم قبل از ظرفیت فیزیکی NIC در CPU ظاهر میشود. چهار Interface دهگیگابیتی به معنای توان واقعی 40Gbps در حالت IPS، DPI و TLS Inspection نیست.
پردازنده Xeon E-2276G دارای شش Core فیزیکی، دوازده Thread، فرکانس پایه 3.8GHz، Turbo تا 4.9GHz، AVX2 و AES-NI است. فرکانس بالا برای Packet Processing مزیت محسوب میشود، اما تعداد شش Core فیزیکی برای بارهای سنگین Full Security میتواند عامل محدودکننده باشد. Hyper-Threading نیز نباید معادل دو برابر شدن تعداد Coreهای واقعی در محاسبات Capacity تلقی شود.
برای PT NGFW، افزایش تعداد Core، Memory Bandwidth، Cache، تعداد Memory Channelها و نحوه اتصال NICها به PCIe/NUMA میتواند تأثیر مستقیمتری نسبت به تجهیزاتی داشته باشد که بخش بزرگی از Data Plane آنها توسط ASIC پردازش میشود.
مقایسه Performance اسمی و واقعی
Positive Technologies در حال حاضر برای خانواده PT NGFW ارقام متفاوتی را بر اساس نوع پردازش اعلام میکند.
برای مثال در وبسایت رسمی، PT NGFW 2020 دارای ظرفیت 100G در L4 + Application Control، حدود 23G در IPS + Application Control و حدود 18G در حالت IPS + Antivirus + URL Filtering معرفی شده است. مدلهای بالاتر مانند PT NGFW 3050 تا 400Gbps در L4 + Application Control و 86G در حالت ترکیبی IPS + AV + URL Filtering اعلام شدهاند. PT همچنین اعلام میکند Performance محصولات را بر اساس روشهای Benchmark مرتبط با RFC9411 ارزیابی میکند.
این اختلاف قابلتوجه بین Throughput پایه و Full Security نکته مهمی را نشان میدهد: حتی در معماری بسیار بهینه X86، فعال شدن موتورهای امنیتی عمیق بار پردازشی قابلتوجهی ایجاد میکند.این موضوع مختص PT نیست و در تمام NGFWها بومی و محصولات مشابه ایرانی به شدت مشاهده میشود، اما در معماری نرمافزارمحور اهمیت Sizing صحیح CPU بیشتر میشود.
بنابراین هنگام طراحی یک Appliance سفارشی، معیار مناسب نباید فقط مجموع ظرفیت Portها باشد. تجهیز دارای چهار پورت 10GbE الزاماً یک NGFW با Full Security Throughput برابر 40Gbps نیست.
مزایا و محدودیتهای معماری x86/DPDK
مهمترین مزیت معماری PT انعطافپذیری آن است. قابلیتهای جدید میتوانند بیشتر در سطح Software توسعه پیدا کنند و Product Roadmap کمتر به طراحی نسل جدید ASIC وابسته باشد. همچنین استفاده از Processor و NIC استاندارد Enterprise میتواند امکان ایجاد مدلهای متنوع Appliance و حتی نسخه Virtual را فراهم کند؛ PT NGFW نیز علاوه بر Hardware Appliance به شکل Virtual قابل استقرار است.
مزیت دیگر، استفاده سریعتر از پیشرفت نسلهای جدید CPU است. افزایش تعداد Core، Cache، Memory Bandwidth و Instruction Setهای جدید میتواند بدون طراحی یک Security ASIC جدید مستقیماً به Performance بیشتر منجر شود.
در مقابل، این معماری نسبت به انتخاب Hardware حساستر است. CPU ضعیف، تعداد Core ناکافی، NUMA Configuration نامناسب، Memory Bandwidth محدود یا NIC نامتناسب میتواند Performance را بهشدت کاهش دهد.
در معماری ASIC محور، بخشی از این حساسیت توسط شتابدهنده اختصاصی جذب میشود.
از طرف دیگر، نمیتوان فرض کرد که DPDK بهتنهایی معادل یک NPU است. DPDK مسیر رساندن Packet به CPU را بسیار کارآمد میکند، اما در نهایت بسیاری از عملیات DPI، IPS، Application Analysis و Inspection پیچیده همچنان باید جایی اجرا شوند و در معماری PT بخش عمده این توان از پردازندههای عمومی و الگوریتمهای نرمافزاری تأمین میشود.
نتیجهگیری
PT NGFW نمونهای از تغییر مهم در معماری نسل جدید تجهیزات امنیت شبکه است. در گذشته دستیابی به Throughput بسیار بالا تقریباً همواره با استفاده گسترده از ASIC، FPGA و پردازندههای امنیتی اختصاصی همراه بود. افزایش توان پردازندههای چندهستهای X86، توسعه DPDK، NICهای Multi-Queue و الگوریتمهای بهینه User-Space Packet Processing باعث شده است رویکرد دیگری نیز امکانپذیر شود.
PT NGFW بر اساس اطلاعات رسمی موجود، از پردازندههای X86، پردازش Packet در User Space، TCP/IP Stack بهینهشده، فناوری DPDK و موتورهای اختصاصی DPI و IPS استفاده میکند و Positive Technologies اعلام میکند که برای دستیابی به Performance محصول نیازی به Dedicated ASIC یا FPGA ندارد.
این به معنی نبود کامل Hardware Acceleration نیست. NICهایی مانند Intel XL710 خود قابلیتهایی نظیر RSS، Multi-Queue، Flow Director، Checksum Offload و TSO دارند و DPDK امکان بهرهبرداری از چنین امکاناتی را فراهم میکند. اما این سطح از Offload باید از Security Processing Offload موجود در محصولاتی که دارای NP، CP یا ASIC اختصاصی هستند تفکیک شود.
از دید طراحی Appliance، نتیجه بسیار مهم است: در PT NGFW، انتخاب CPU و معماری Platform بخشی اساسی از طراحی امنیتی محسوب میشود. تعداد Coreهای فیزیکی، فرکانس، Cache، Memory Bandwidth، PCIe Topology، NUMA و نوع NIC همگی میتوانند مستقیماً روی Throughput واقعی اثر بگذارند.
در مورد تجهیزات سخت افزاری ، استفاده از کارتهایی مانند NX 140F مبتنی بر Intel XL710 از نظر DPDK و High-Speed Packet I/O انتخاب مناسبی است. اما در یک سیستم مانند 5181 با Xeon E-2276G ششهستهای، در سناریوهای سنگین IPS، DPI و TLS Inspection احتمال ایجاد Bottleneck در CPU بسیار بیشتر از ظرفیت فیزیکی پورتهای شبکه است. برای رسیدن به کلاسهای Performance بالاتر PT NGFW، حرکت به سمت پلتفرمهای Xeon Scalable با Core Count و Memory Bandwidth بیشتر منطقیتر خواهد بود.
در نهایت، مقایسه PT NGFW با FortiGate یا سایر NGFWهای Hardware-Accelerated نباید صرفاً بر اساس CPU، RAM یا تعداد پورت انجام شود. معیار صحیح، مقایسه End-to-End Performance در شرایط یکسان شامل Application Control، IPS، Antivirus، URL Filtering، TLS Inspection، تعداد Concurrent Session، Connection Rate، Packet Size و Logging است.
به همین دلیل، مهمترین موضوعی که باید مستقیماً از تیم فنی Positive Technologies شفاف شود این است که در PT NGFW دقیقاً کدام قابلیتهای NIC Hardware Offload فعال هستند، نحوه تخصیص CPU Coreها در Data Plane چگونه است، آیا مکانیزمی مشابه Fast Path برای Established Sessionها وجود دارد و کدام عملیات امنیتی در تمام شرایط همچنان توسط X86 CPU پردازش میشوند. پاسخ به این موارد امکان مقایسه دقیق و مهندسیشده PT NGFW با معماریهای ASIC/NPU محور و همچنین Sizing صحیح پلتفرمهای سخت افزاری را فراهم خواهد کرد.