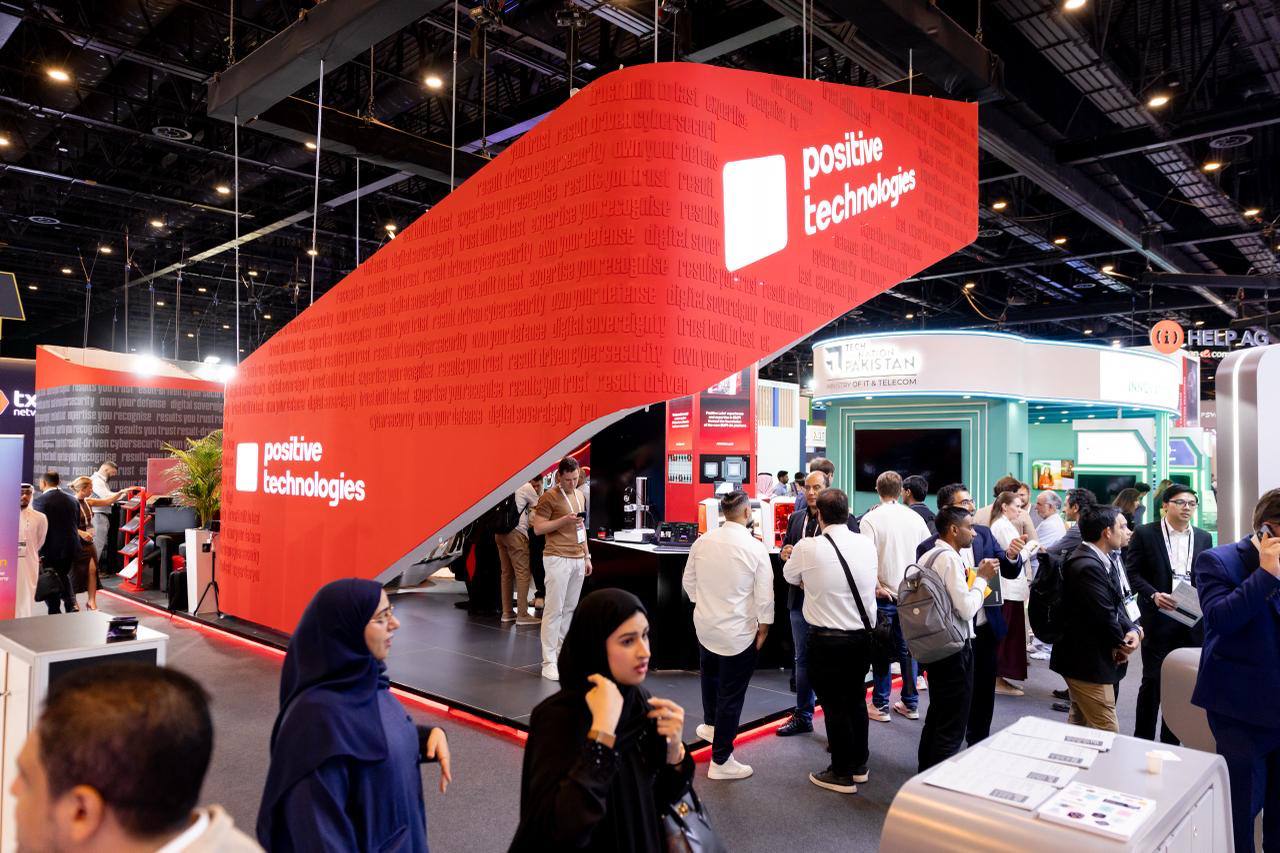
شرکت Positive Technologies در نمایشگاه GISEC Global 2026 دبی با تمرکز ویژه بر مفهوم Digital Sovereignty یا حاکمیت دیجیتال، تازهترین دستاوردها، تحقیقات و رویکردهای خود را در حوزه امنیت سایبری، دفاع در برابر تهدیدات پیشرفته، امنیت سختافزار و توسعه توانمندیهای بومی سایبری به نمایش گذاشته است.
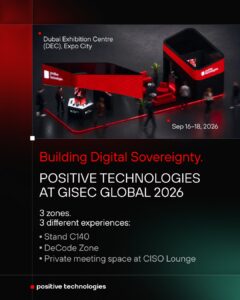
نمایشگاه GISEC Global 2026 از 16 تا 18 سپتامبر 2026 در Dubai Exhibition Centre واقع در Expo City Dubai برگزار میشود و Positive Technologies در غرفه C140 میزبان متخصصان، مدیران امنیت اطلاعات، سازمانهای دولتی و فعالان صنعت امنیت سایبری است.
در دوره امسال، تمرکز حضور Positive Technologies تنها بر نمایش محصولات امنیتی نیست؛ بلکه این شرکت تلاش کرده تصویری جامع از یک اکوسیستم مستقل دفاع سایبری ارائه کند؛ اکوسیستمی که از شناسایی سطح حمله و ارزیابی امنیت آغاز شده و تا تشخیص تهدید، پاسخ به حملات، امنیت نرمافزار و سختافزار، آموزش متخصصان و توسعه فناوریهای بومی ادامه پیدا میکند.
حاکمیت دیجیتال؛ محور اصلی حضور Positive Technologies در GISEC 2026
پیام اصلی Positive Technologies در GISEC امسال با عبارت Building Digital Sovereignty معرفی شده است.
از دید این شرکت، حاکمیت دیجیتال صرفاً یک پروژه فناوری اطلاعات نیست، بلکه یک توانمندی راهبردی در سطح ملی محسوب میشود.
با وابستگی روزافزون دولتها و صنایع به زیرساختهای دیجیتال در حوزههایی مانند انرژی، بانکداری، مخابرات، حملونقل، سلامت و خدمات دولتی، کنترل فناوریهای حیاتی و توانایی تصمیمگیری مستقل درباره امنیت آنها اهمیت بیشتری پیدا کرده است.
Positive Technologies در GISEC 2026 برای توسعه حاکمیت سایبری یک مسیر چهارمرحلهای معرفی کرده است:
1. Visibility – دیدپذیری
در اولین مرحله، سازمان یا کشور باید تصویر دقیقی از سطح حمله یا Attack Surface خود داشته باشد.
این مرحله شامل شناخت زیرساختها، داراییها، وابستگیها و حتی بررسی قابلیتهای ناشناخته یا پنهان موجود در تجهیزات سختافزاری خارجی است.
2. Defense – دفاع
در مرحله دوم، آسیبپذیریها و تهدیدهای واقعی شناسایی و بر اساس میزان خطر آنها اولویتبندی میشوند.
هدف این مرحله ایجاد سازوکاری هماهنگ برای جلوگیری از حمله و پاسخ سریع به رخدادهای امنیتی است.
3. Resilience – تابآوری سایبری
امنیت نباید تنها بر نصب تجهیزات دفاعی متکی باشد.
در این مرحله، عملکرد سامانههای امنیتی باید بهصورت مستمر مورد آزمایش قرار گیرد تا مشخص شود آیا در برابر حملات واقعی مقاومت میکنند یا خیر.
4. Sovereignty – حاکمیت
مرحله نهایی شامل توسعه فناوریهای ملی، دانش تخصصی، ساختارهای مدیریتی و نیروی انسانی بومی است تا کشور یا سازمان بتواند به شکل مستقل درباره امنیت زیرساختهای خود تصمیمگیری کند.
این مدل نشان میدهد که دیدگاه Positive Technologies درباره Digital Sovereignty فراتر از جایگزینی یک محصول خارجی با یک محصول دیگر است و بر ایجاد یک اکوسیستم کامل امنیت سایبری تمرکز دارد.
معماری امنیت سایبری در مقیاس ملی
یکی از موضوعات شاخص معرفیشده در GISEC امسال، مفهوم National Cybersecurity Architecture است.
Positive Technologies این معماری را ساختاری یکپارچه معرفی میکند که در آن نظارت دولتی، مراکز عملیات امنیت، زیرساختهای حیاتی و صنایع مختلف در یک چارچوب هماهنگ به یکدیگر متصل میشوند.
هدف این معماری ایجاد مجموعهای از قابلیتهای ملی است که بتوانند بهصورت هماهنگ عملیات زیر را انجام دهند:
- کشف داراییها و سطح حمله
- شناسایی آسیبپذیریها
- تشخیص تهدیدها
- مانیتورینگ زیرساختهای حیاتی
- تحلیل حملات
- پاسخ به رخدادهای امنیتی
- ارزیابی مستمر میزان آمادگی دفاع سایبری
ارزیابی 360 درجه امنیت سایبری؛ از Vulnerability تا حمله واقعی
یکی از مهمترین قابلیتهایی که Positive Technologies در غرفه GISEC 2026 برجسته کرده، 360 Cybersecurity Assessment است.
در این روش، امنیت سازمان از چند زاویه بهصورت همزمان بررسی میشود.
هدف اصلی تنها پیدا کردن آسیبپذیری نیست؛ بلکه پاسخ به سه سؤال مهم است:
مهاجم واقعاً از کجا میتواند وارد شود؟
Positive Technologies از تست نفوذ و روشهای خودکار ارزیابی امنیت استفاده میکند تا مشخص شود کدام آسیبپذیریها در شرایط واقعی قابل بهرهبرداری هستند و چه Attack Pathهایی میتوانند مهاجم را به داراییهای حیاتی سازمان برسانند.
آیا سازمان همین حالا مورد نفوذ قرار گرفته است؟
در این بخش، ترافیک و زیرساخت شبکه بررسی میشود تا نشانههایی از فعالیت مهاجم یا رخنههایی که ممکن است از دید سامانههای امنیتی پنهان مانده باشند شناسایی شوند.
کدام نرمافزارها همچنان ریسک ایجاد میکنند؟
بخش Application Security به شناسایی آسیبپذیریهای برنامههای کاربردی و نقاط ضعفی میپردازد که میتوانند مسیر ورود مهاجمان به شبکه سازمان باشند.
Positive Technologies اعلام کرده است نرخ موفقیت تستهای نفوذ این شرکت به 96 درصد میرسد؛ آماری که این شرکت از آن برای نشان دادن اهمیت تست عملی دفاع سازمانها در برابر حملات واقعی استفاده میکند.
دستاوردهای جدید Positive Technologies در حوزه XDR
یکی از دستاوردهای مهمی که Positive Technologies در معرفی خود در GISEC 2026 برجسته کرده، جایگاه این شرکت در حوزه Extended Detection and Response یا XDR است.
بر اساس اطلاعات منتشرشده در سایت رسمی این رویداد، Positive Technologies در گزارش QKS Group SPARK Matrix 2026 در میان شرکتهای Leader حوزه XDR قرار گرفته است.
این موضوع برای Positive Technologies اهمیت زیادی دارد، زیرا راهبرد این شرکت طی سالهای اخیر از ارائه محصولات مستقل به سمت ایجاد یک اکوسیستم یکپارچه Detection & Response حرکت کرده است.
در این معماری، فناوریهایی مانند Endpoint Security، SIEM، Network Detection، Vulnerability Management، Sandbox و Threat Intelligence میتوانند در کنار یکدیگر برای کشف و پاسخ به حملات استفاده شوند.
پایش بیش از 50 گروه APT
یکی دیگر از آمارهای مهم منتشرشده توسط Positive Technologies در GISEC 2026، پایش مستمر بیش از 50 گروه APT یا Advanced Persistent Threat است.
APTها معمولاً گروههای مهاجم بسیار حرفهای هستند که حملات هدفمند و بلندمدت علیه سازمانهای دولتی، صنایع حیاتی و شرکتهای بزرگ انجام میدهند.
Positive Technologies اعلام کرده است تحقیقات این شرکت در زمینه این گروهها در توسعه فناوریهای Threat Detection، Application Security و Industrial Security مورد استفاده قرار میگیرد.
این شرکت همچنین از شناسایی و متوقف کردن چندین عملیات جاسوسی سایبری و تهدید پیشرفته خبر داده است.
بیش از 330 آسیبپذیری کشفشده توسط Red Team
Positive Technologies در معرفی دستاوردهای خود اعلام کرده است که تیم Red Team این شرکت در سال 2025 بیش از 330 آسیبپذیری را در شبکههای داخلی سازمانهای مختلف شناسایی کرده است.
این داده در کنار نرخ بالای موفقیت تستهای نفوذ، بخشی از فلسفه امنیتی این شرکت را نشان میدهد که بر استفاده از تجربه Offensive Security برای طراحی سیستمهای دفاعی تأکید دارد.
در واقع، رویکرد Positive Technologies را میتوان در این مفهوم خلاصه کرد:
برای ساخت دفاع مؤثر، ابتدا باید بدانیم مهاجم چگونه حمله میکند.
PT SWARM؛ Offensive Security در مقیاس سازمانی
یکی دیگر از بخشهای معرفیشده در GISEC 2026، مجموعه خدمات Offensive Security با نام PT SWARM است.
این مجموعه شامل حوزههایی مانند:
- Infrastructure Penetration Testing
- Web Application Security Assessment
- Mobile Application Security Assessment
- Red Teaming
- ATM Security Assessment
- POS Security Assessment
است.
هدف این خدمات شناسایی مسیرهایی است که مهاجم در شرایط واقعی میتواند از آنها برای رسیدن به اهداف حیاتی سازمان استفاده کند.
PT ESC؛ Threat Hunting و مقابله با تهدیدات پیشرفته
در سوی دفاعی، PT Expert Security Center یا PT ESC قرار دارد.
این مرکز مجموعهای از خدمات تخصصی شامل:
- Compromise Assessment
- Threat Hunting
- Incident Response
- Threat Intelligence
را ارائه میکند.
PT ESC همچنین بهصورت مستمر تهدیدات و گروههای مهاجم را مطالعه میکند تا اطلاعات استخراجشده از حملات واقعی در فناوریهای دفاعی Positive Technologies مورد استفاده قرار گیرد.
Positive Labs و امنیت سختافزار؛ امنیت از Firmware آغاز میشود
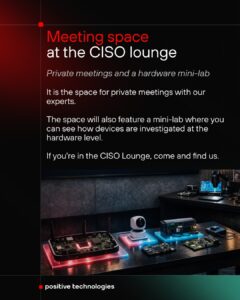
یکی از جذابترین بخشهای حضور Positive Technologies در GISEC امسال، Positive Labs و Hardware Security Lab است.
در بسیاری از معماریهای امنیتی، تمرکز اصلی بر سیستمعامل، شبکه و نرمافزار قرار دارد؛ درحالیکه آسیبپذیری ممکن است در سطح پایینتری یعنی Firmware، Embedded Systems یا خود سختافزار وجود داشته باشد.
Hardware Security Lab شرکت Positive Technologies به تحلیل عمیق تجهیزات سختافزاری، Firmware و سامانههای Embedded میپردازد.
در بخش عملی Positive Labs در نمایشگاه، بازدیدکنندگان میتوانند با بخشی از همین فرآیندها آشنا شوند.
یکی از تجربههای عملی، مونتاژ و برنامهریزی یک USB Token، استخراج Firmware و بررسی آن برای پیدا کردن اطلاعات مخفی است.
این تجربه نشان میدهد که تحقیقات امنیتی گاهی باید حتی تا سطح حافظه، Firmware و طراحی داخلی تجهیزات ادامه پیدا کند.
مشاهده درون تجهیزات با X-Ray
در بخش دیگری از Positive Labs، از فناوری X-Ray برای مشاهده ساختار داخلی تجهیزات الکترونیکی استفاده میشود.
چنین فناوریهایی میتوانند به محققان امنیت سختافزار کمک کنند ساختار داخلی دستگاهها، بردهای الکترونیکی و اجزایی را که مستقیماً قابل مشاهده نیستند بررسی کنند.
هدف این بخش نمایش روشهایی است که متخصصان Hardware Security برای بررسی امنیت تجهیزات به کار میگیرند.
DeCode Zone؛ تجربه عملی امنیت سایبری
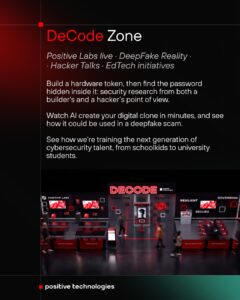
Positive Technologies در GISEC 2026 بخش ویژهای با نام DeCode Zone ایجاد کرده است.
این قسمت شامل مجموعهای از تجربههای تعاملی در حوزه امنیت سایبری است و تلاش میکند موضوعات پیچیده را به شکل عملی برای بازدیدکنندگان قابل لمس کند.
بخشهای این منطقه شامل:
- Positive Labs Live
- DeepFake Reality
- Hacker Talks
- Cybersecurity Education Talks
است.
DeepFake Reality؛ وقتی هوش مصنوعی هویت شما را بازسازی میکند
یکی از بخشهای جالب DeCode Zone، تجربه DeepFake Reality است.
در این تجربه بازدیدکنندگان مشاهده میکنند که فناوریهای هوش مصنوعی چگونه میتوانند ویژگیهای هویتی یک فرد را شبیهسازی کنند.
هدف این تجربه نمایش بخشی از ریسکهایی است که Deepfake، جعل هویت دیجیتال و فناوریهای Generative AI میتوانند برای افراد و سازمانها ایجاد کنند.
این موضوع بهخصوص در حوزههایی مانند Fraud Detection، Social Engineering و Identity Security اهمیت روزافزونی پیدا کرده است.
Hacker Stand-up و Hacker Talks
یکی دیگر از بخشهای متفاوت غرفه Positive Technologies، برنامههای Hacker Talks و Hacker Stand-up است.
در این برنامهها، محققان امنیتی درباره تجربیات واقعی خود از کشف آسیبپذیریها، روشهای حمله و تحقیقات امنیتی صحبت میکنند.
این برنامهها تلاش میکنند انتقال دانش تخصصی را با قالبی تعاملی و جذاب ترکیب کنند.
توسعه نسل آینده متخصصان امنیت سایبری
Positive Technologies در GISEC 2026 بخش ویژهای را نیز به Cybersecurity Education اختصاص داده است.
این شرکت توسعه نیروی انسانی را یکی از ارکان حاکمیت دیجیتال میداند.
از دید Positive Technologies، یک کشور حتی با در اختیار داشتن بهترین فناوریهای امنیتی، بدون متخصصان داخلی قادر به ایجاد استقلال واقعی در حوزه امنیت سایبری نخواهد بود.
به همین دلیل، برنامههای آموزشی از سطح دانشگاه تا آموزش متخصصان سازمانی بهعنوان بخشی از مدل National Cyber Sovereignty این شرکت معرفی شدهاند.
نقشه جهانی حملات سایبری
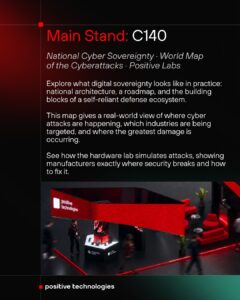
یکی از نقاط جذاب غرفه Positive Technologies، World Map of Cyber Attacks است.
این نقشه تعاملی امکان مشاهده و مقایسه حملات سایبری در صنایع و کشورهای مختلف را فراهم میکند.
وقتی دادههای رخدادهای امنیتی مختلف در یک تصویر واحد نمایش داده شوند، میتوان بهتر درک کرد که چه صنایع و کشورهایی بیشتر هدف حملات قرار میگیرند و دامنه تأثیر حملات سایبری تا چه اندازه گسترده شده است.
تحقیقات جدید درباره تهدیدات سایبری منطقه خلیج فارس
یکی دیگر از نکات قابل توجه GISEC 2026 انتشار و معرفی تحقیقات جدید Positive Technologies درباره Cyber Threat Landscape منطقه Gulf است.
تمرکز ویژه بر کشورهای حوزه خلیج فارس نشاندهنده افزایش اهمیت امنیت سایبری در منطقهای است که طی سالهای اخیر سرمایهگذاری گستردهای در زیرساختهای دیجیتال، Smart City، بانکداری، انرژی، نفت و گاز، Cloud و فناوریهای هوش مصنوعی انجام داده است.
این تحقیقات میتواند تصویر دقیقتری از نوع تهدیدها، صنایع هدف و روشهای حمله در منطقه ارائه دهد.
یک Portfolio یکپارچه برای IT، OT و Application Security
یکی از پیامهای اصلی Positive Technologies در GISEC 2026 ارائه یک End-to-End Cybersecurity Portfolio است.
این Portfolio همزمان حوزههای مختلف را پوشش میدهد:
Infrastructure Security
تشخیص و پاسخ به تهدیدات در شبکهها، Endpointها و زیرساختهای سازمانی.
Application Security
محافظت مستمر از Web Application، Mobile Application و APIها در برابر حملات.
Industrial Security
محافظت از زیرساختهای OT و صنایع حیاتی.
Offensive Security
شناسایی مسیرهای واقعی حمله از طریق Penetration Testing و Red Teaming.
Defensive Security
Threat Hunting، Incident Response و Threat Intelligence.
Hardware Security
بررسی امنیت تجهیزات، Firmware و Embedded Systems.
Cybersecurity Education
توسعه متخصصان و دانش بومی امنیت سایبری.
بیش از 24 سال تحقیق و توسعه در امنیت سایبری
Positive Technologies در حال حاضر بیش از 24 سال سابقه تحقیق و توسعه در حوزه امنیت سایبری دارد و اعلام کرده است بیش از 4,000 مشتری سازمانی در کشورهای مختلف از فناوریها و خدمات این شرکت استفاده میکنند.
فعالیتهای این شرکت در مناطقی مانند:
MENA، جنوب شرق آسیا، هند، آمریکای لاتین، آفریقا و کشورهای EECA
گسترش یافته است.
از فروش محصول تا ایجاد توانمندی مستقل سایبری
شاید مهمترین پیام حضور Positive Technologies در GISEC Global 2026 این باشد که امنیت سایبری دیگر نباید صرفاً به خرید چند محصول مستقل محدود شود.
مدلی که Positive Technologies امسال در دبی ارائه میکند بر ترکیب چند عنصر استوار است:
Technology + Expertise + Research + Education + Continuous Security Validation
در این مدل، فناوری امنیتی، دانش متخصصان، تحقیقات مهاجمان، توسعه نیروی انسانی و آزمایش مستمر اثربخشی دفاع سایبری در کنار یکدیگر قرار میگیرند.
نتیجه، حرکت از یک مدل سنتی Product-Based Security به سمت یک مدل گستردهتر مبتنی بر Cyber Resilience و Digital Sovereignty است.
حضور Positive Technologies در GISEC Global 2026 را میتوان نمایش همین تحول دانست؛ از یک شرکت تولیدکننده راهکارهای امنیت سایبری به مجموعهای که تلاش میکند زیرساخت، فناوری، دانش و مدل عملیاتی مورد نیاز برای ایجاد یک اکوسیستم مستقل امنیت سایبری را در اختیار سازمانها و کشورها قرار دهد.
Positive Technologies تا 18 سپتامبر 2026 در Stand C140، Dubai Exhibition Centre – Expo City Dubai میزبان بازدیدکنندگان GISEC Global 2026 است.