گزارش امنیتی SafeNest — Teltonika RutOS و TswOS
خلاصه مدیریتی
در ۳۰ اکتبر ۲۰۲۶ شرکت Teltonika Networks یک آسیبپذیری بحرانی را در خانوادههای دستگاهی مبتنی بر RutOS و TswOS اعلام کرد. این نقص میتواند در شرایط شبکهای مشخص موجب عبور از کنترل احراز هویت و اجرای عملیات سیستمعامل شود. امتیاز رسمی CVSS v4.0 برابر ۹٫۴ است و بردار آن دسترسی شبکه مجاور را مشخص میکند؛ بنابراین برای ارزیابی ریسک باید موقعیت واقعی رابط مدیریت و شبکههای متصل را بررسی کرد.
جدول مشخصات و نسخههای CVE
| شناسه CVE | CVSS | CWE | نوع ضعف | نسخه آسیبپذیر | نسخه رفع | پیششرط |
|---|---|---|---|---|---|---|
| CVE-2026-82104 | 9.4 / CVSS v4.0 | CWE-306 | Missing Authentication for Critical Function در API دستگاه | RutOS 7.22 تا 7.24.2؛ TswOS 1.9 تا 1.10 | RutOS 7.24.3؛ TswOS 1.10.1 | دسترسی شبکه مجاور به سرویس HTTPS مربوط؛ بدون نیاز به حساب کاربری یا تعامل کاربر |
شرح فنی مستقل CVE-2026-82104 — Missing Authentication for Critical Function در API دستگاه
در بخشی از گردشکار API، اجرای عملیات حساس بدون عبور کامل از بررسیهای اعتبارسنجیِ درخواست استاندارد ممکن شده است. این مشکل در اعتماد نادرست به مسیر اجرای عملکرد مدیریتی ریشه دارد و میتواند محدوده دسترسی معمول یک درخواست ناشناس را بشکند. پیامد اعلامشده شامل اجرای فرمان در چارچوب اختیارات مؤلفه دستگاه است.
شرایط اثر: دسترسی شبکه مجاور به سرویس HTTPS مربوط؛ بدون نیاز به حساب کاربری یا تعامل کاربر. اقدام فوری: دستگاهها را به فریمور اصلاحشده بروزرسانی و سرویسهای مدیریتی را فقط از شبکههای شناختهشده قابل دسترس کنید.. وضعیت اصلاح: RutOS 7.24.3؛ TswOS 1.10.1.
کدام خانوادههای دستگاهی مطرحاند؟
گزارش CVE چند خانواده دستگاه از جمله RUT، RUTX، RUTM، RUTC، ATRM، TAP، CAP، OXA، DAP، TRB، OTD، EBG و محصولات TSW و SWM را نام میبرد. اما دامنه فریمور و مسیر ارتقای صحیح باید برای هر مدل با وبسایت و ابزار رسمی سازنده تطبیق داده شود.
تفکیک RutOS و TswOS
RutOS و TswOS دو خانواده فریمور مختلف هستند و نباید شماره نسخه آنها با هم اشتباه گرفته شود. برای RutOS اصلاح در 7.24.3 و برای TswOS در 1.10.1 منتشر شده است. اگر در فهرست دارایی شماره نسخه مشخص نباشد، اول باید آن را از خود تجهیز دریافت کرد.
چرا روتر صنعتی مهم است؟
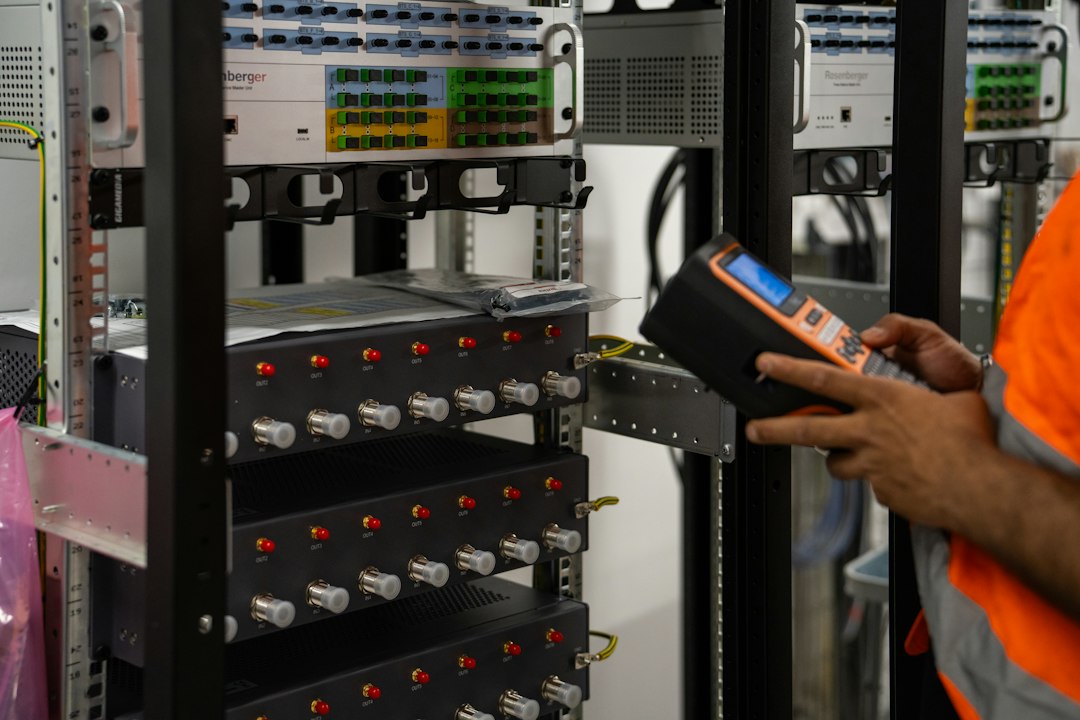
تجهیزات ارتباطی صنعتی ممکن است اتصال میان حسگرها، سایتهای دورافتاده، سیستم مانیتورینگ یا شبکه مدیریت را فراهم کنند. اختلال یا تغییر ناخواسته در این تجهیزات میتواند بر تداوم اتصال و نظارت بر داراییهای حساس اثر بگذارد.
شرط شبکه مجاور
بردار AV:A تأکید میکند که وجود مسیر شبکه در موقعیت مجاور برای امتیاز رسمی لحاظ شده است. بااینحال ارتباطهای VPN، شبکههای مدیریتی پهن و اتصال مستقیم سامانههای واسط میتوانند نیازمند بررسی جداگانه باشند. بدون شواهد، امکان سوءاستفاده از هر نقطه اینترنت را نباید قطعی اعلام کرد.
ریسک دسترسی مدیریتی
با توجه به احتمال عبور از کنترل هویت، صرف تغییر رمز عبور حساب مدیر راهکار کافی نیست. کنترل اصلی اصلاح منطق نرمافزاری و کمکردن سطح دسترسپذیری API مدیریت است.
کنترل تغییر در محل نصب
برای روتر یا سوییچ در سایت صنعتی، ارتقای فریمور ممکن است به قطع ارتباط کوتاه نیاز داشته باشد. نسخه پشتیبان تنظیمات، روش بازیابی و هماهنگی با مسئول شبکه باید پیش از تغییر آماده شود.
کنترلهای جبرانی
تا زمان ارتقا، مسیرهای مدیریت را از شبکه کاربران جدا و دسترسی به سرویس HTTPS مدیریت را محدود کنید. ثبت رخداد و هشدار برای تغییر تنظیمات و راهاندازی مجدد غیرمنتظره میتواند به کشف زودهنگام مسئله کمک کند.
بررسی وضعیت سوءاستفاده
انتشار CVE یا وجود تحلیل عمومی لزوماً به معنی مشاهده حمله موفق نیست. عضویت در KEV یا بهرهبرداری فعال برای این نقص در منابع ارزیابیشده تأیید نشده است و نباید بهصورت قطعی ادعا شود.
ارزیابی بعد از Patch
پس از بهروزرسانی، شماره فریمور واقعی، اتصال ارتباطی، سیاستهای دسترسی و عملکرد سرویس مدیریت باید بررسی شود. لازم است نتیجه تغییر برای هر شناسه تجهیز ثبت شود تا دستگاه جامانده مشخص باشد.
خلاصه اقدامات مشترک و اولویت عملیاتی
ابتدا داراییهای دارای این محصول را با شماره نسخه واقعی شناسایی کنید. سپس شرایط دسترسی شبکه، سطح اختیارات حسابها، نوع اتصال به خدمات حساس و نتیجه آخرین بهروزرسانی را ثبت نمایید. اصلاح باید با نسخه پشتیبان، برنامه تغییر و بررسی سازگاری انجام شود. تا تکمیل تغییر، کنترلهای جبرانی مانند محدودیت دسترسی، جداسازی شبکه و نظارت بر وقایع غیرعادی مفیدند اما جایگزین Patch محسوب نمیشوند. نتیجه اصلاح و استثناهای باقیمانده باید مالک مشخص و تاریخ بازبینی داشته باشد.
ارزیابی رخداد و وضعیت بهرهبرداری
وجود یک CVE یا امتیاز شدید به معنی اثبات نفوذ به همه نصبهای محصول نیست. در این گزارش برای شناسههایی که بهرهبرداری فعال یا عضویت KEV با مدرک قابل اتکا تأیید نشده، چنین وضعیتی ادعا نمیشود. تیم SOC در صورت مشاهده رفتار مشکوک باید شواهد مربوط را قبل از پاکسازی حفظ کرده و رخداد را با زمان افشا، تغییرات سیستم و دسترسی واقعی ارتباط دهد.